> For the complete documentation index, see [llms.txt](https://help.verkada.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://help.verkada.com/command/fr/securite/identity-providers/google-workspace.md).

# Google Workspace

Configurez le SSO et le provisionnement des utilisateurs avec Google Workspace

Selon votre cas d’utilisation, [Verkada Command](/command/fr/premiers-pas/get-started-with-verkada-command.md) peut s’intégrer à Google Workspace, entre autres fournisseurs d’identité \[IdP], des manières suivantes :

* OpenID Connect (OIDC)
* Security Assertion Markup Language (SAML)
* Provisionnement des utilisateurs et des groupes

**OIDC** et **SAML** gèrent tous deux l’authentification, permettant à Google Workspace de gérer l’accès à Command de la même manière qu’il gère l’accès aux autres applications SaaS de votre environnement. Les deux protocoles vous permettent d’intégrer Command à votre infrastructure d’identité existante et d’autoriser les utilisateurs conformément à vos politiques actuelles.

**Provisionnement des utilisateurs et des groupes** maintient vos utilisateurs et groupes Google Workspace synchronisés avec Command. Command fournit une intégration Google Workspace native qui synchronise les utilisateurs et les groupes depuis les unités organisationnelles et les groupes que vous avez sélectionnés vers Command. Les autres fournisseurs d’identité peuvent utiliser SCIM 2.0 pour obtenir le même résultat.

{% hint style="info" %}
Verkada recommande OIDC plutôt que SAML pour une sécurité renforcée et une configuration plus simple.
{% endhint %}

***

{% tabs %}
{% tab title="OIDC (recommandé)" %}

## SSO basé sur OIDC pour Google Workspace

Verkada Command prend en charge l’authentification unique (SSO) via OpenID Connect (OIDC) avec Google Workspace. Cette intégration permet à nos utilisateurs de s’authentifier de manière fluide et sécurisée à l’aide de leurs identifiants Google existants, ce qui simplifie l’accès à Command et renforce la sécurité globale.

{% hint style="info" %}
Activez [le chiffrement contrôlé par l’entreprise (ECE)](/command/fr/securite/enterprise-controlled-encryption.md) pour une sécurité renforcée.
{% endhint %}

***

### Configuration OIDC

{% stepper %}
{% step %}
**Connectez-vous à votre** [**console Google Cloud**](https://console.cloud.google.com/)**.**
{% endstep %}

{% step %}
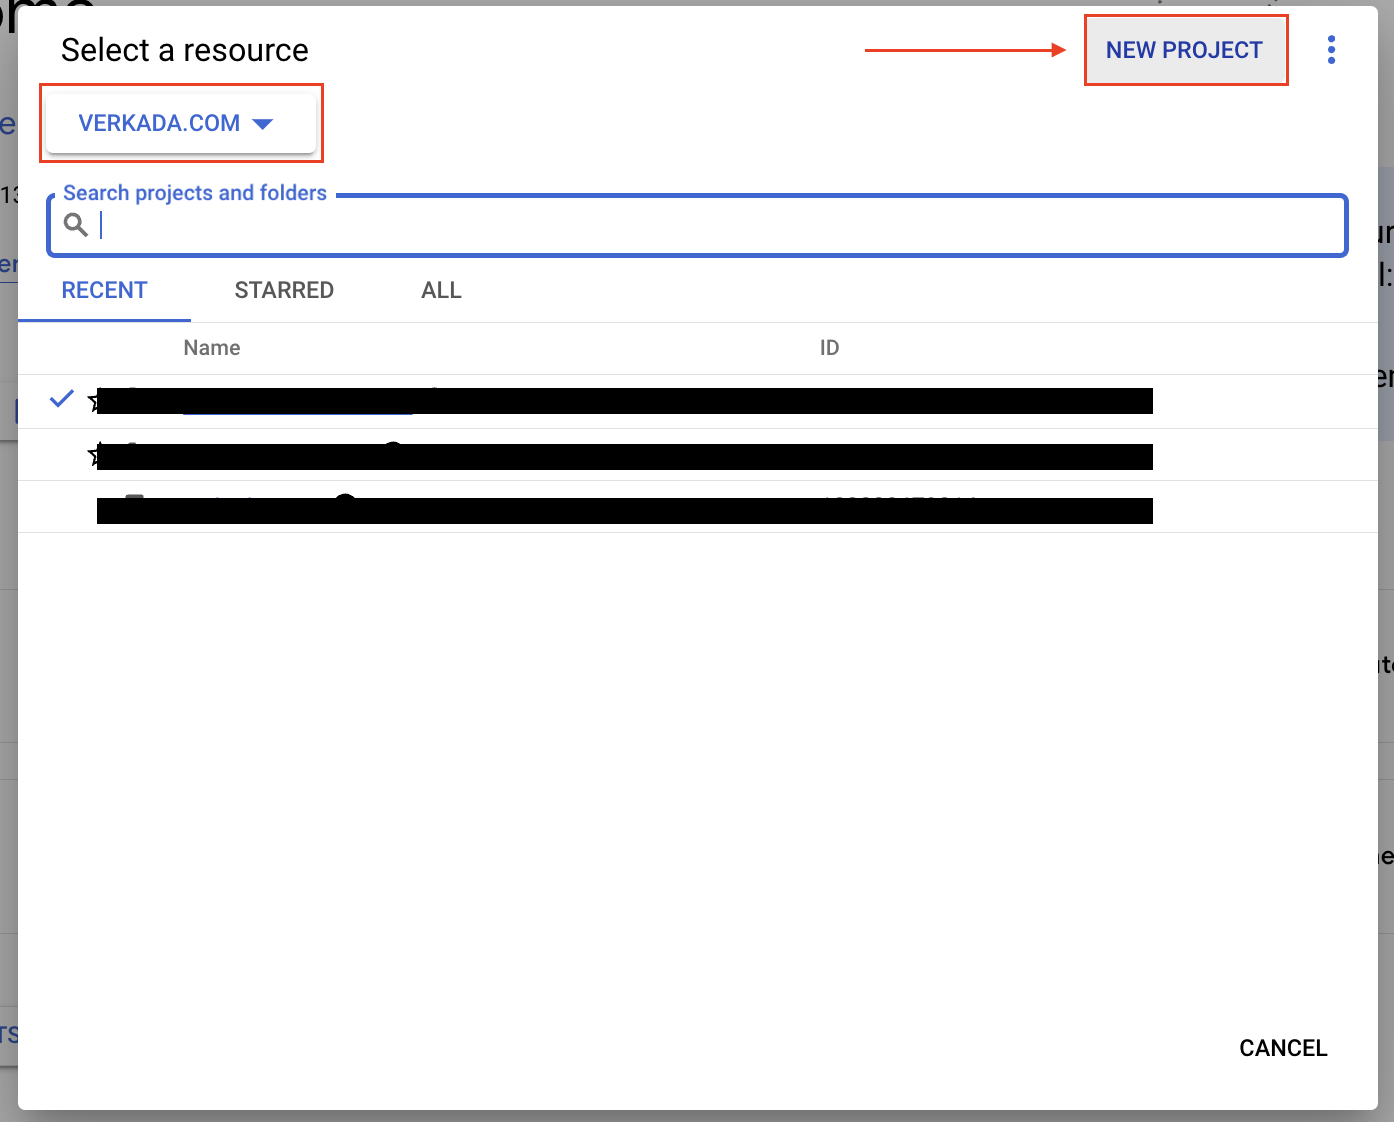
**Cliquez sur Nouveau projet pour créer un projet sous votre organisation Google Workspace.**

<div align="left" data-with-frame="true"><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-884236e69220503157e3c186d79d29c3cb7167af%2Fadf638b013e362ffde911084012d560c03eeefab.png?alt=media" alt="" width="697"></div>
{% endstep %}

{% step %}
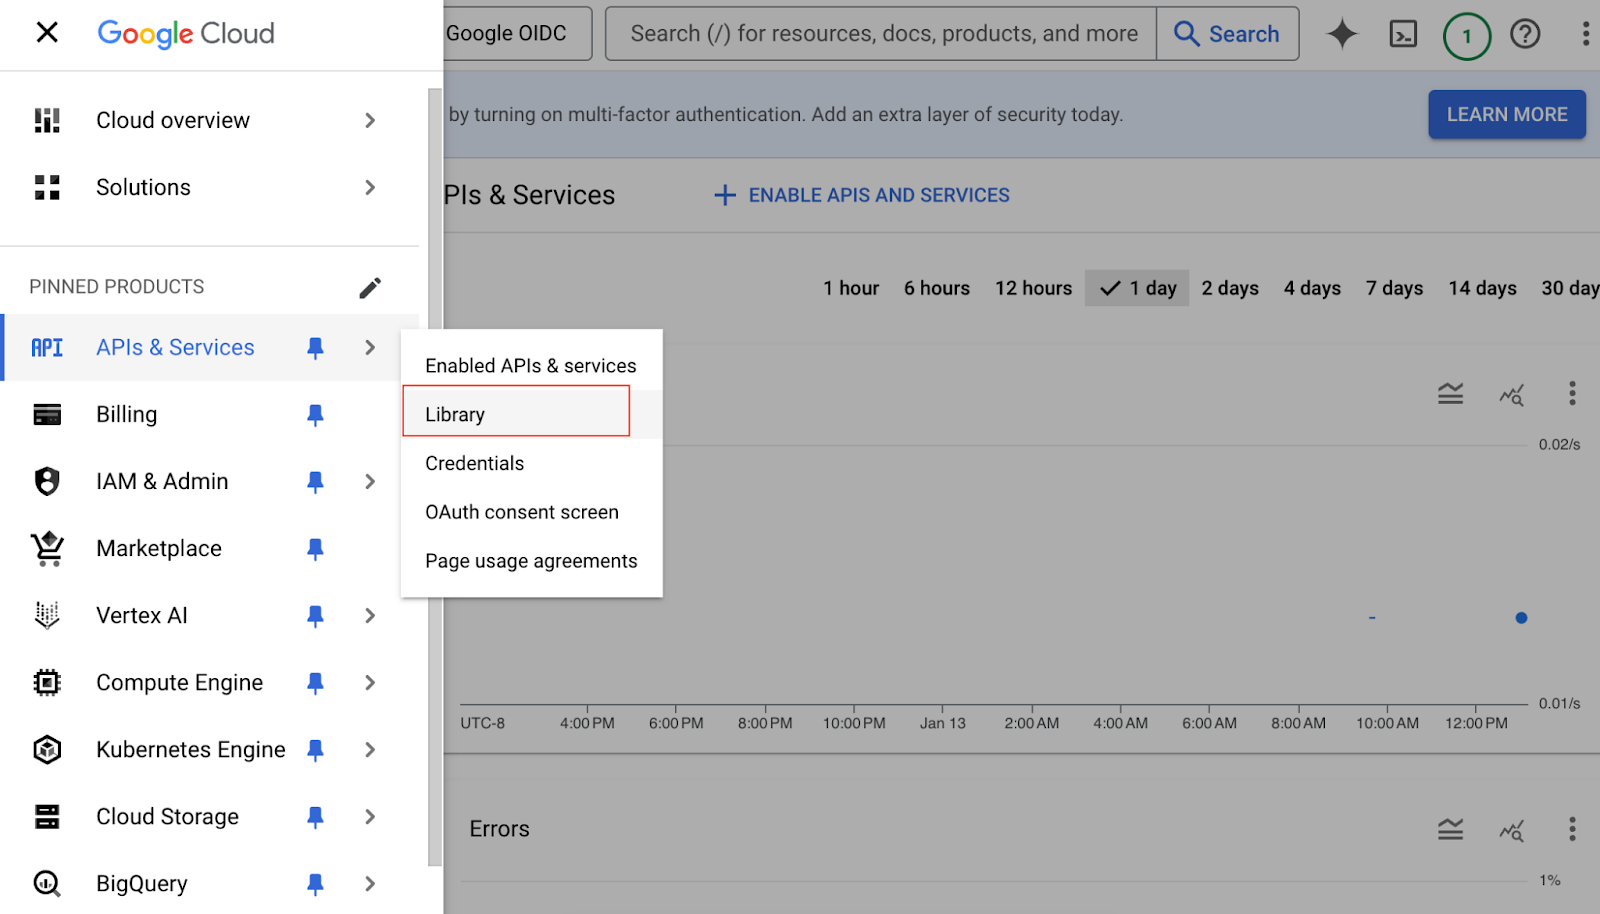
**Dans votre nouveau projet, accédez à API et services > Bibliothèque.**

<div align="left" data-with-frame="true"><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-56e96bb0ac3d8b1c8900574c5cbd41edd66577ad%2F8cbca777f82cc9a5dd434f81e73cc2b7338db38c.png?alt=media" alt="" width="800"></div>

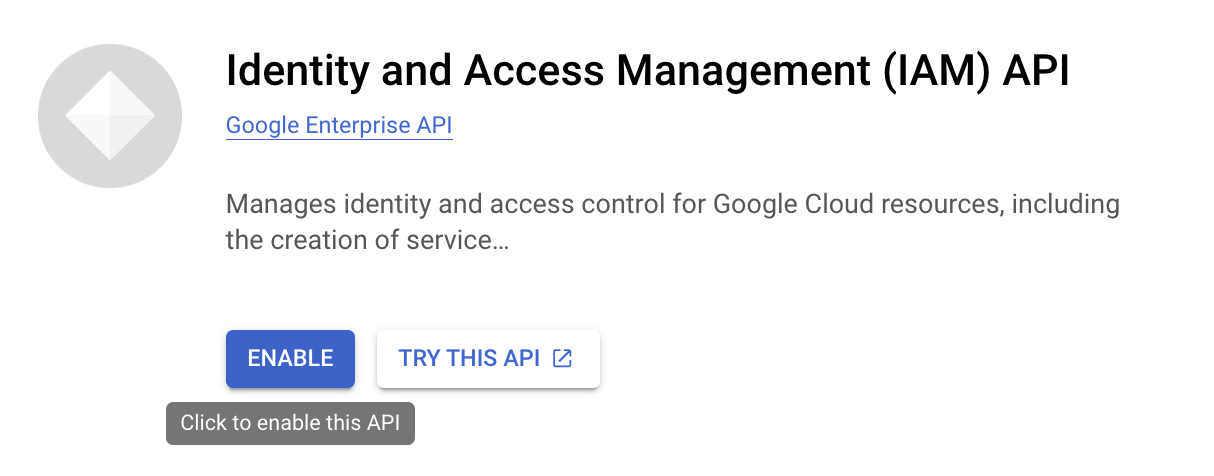
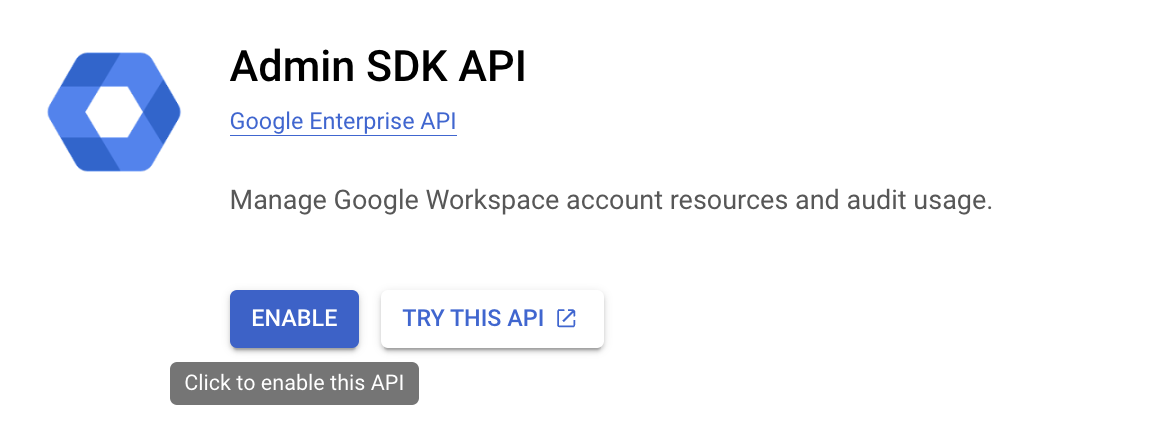
a. Activez les API suivantes :

1. API Identity and Access Management (IAM)

   <div align="left" data-with-frame="true"><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-ae89f5976810694518f3355ae25eb1bfeaf529a3%2Fac8c527ab9b9487e5eb46bc38a0c4367a70fc991.png?alt=media" alt="" width="607"></div>
2. API Admin SDK

   <div align="left" data-with-frame="true"><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-6ca1c235c69e501918f7b7d53dd6a009570bec89%2F742d66b0d105811436c0ae22ae679acefa3f0d70.png?alt=media" alt="" width="577"></div>

{% endstep %}

{% step %}
**Ouvrez Google Auth Platform de l’une des manières suivantes, puis cliquez sur Commencer :**

* Recherchez **Google Auth Platform** dans la barre de recherche supérieure.
* Dans le menu de gauche, accédez à **API et services > Écran de consentement OAuth** (cela vous redirige vers Google Auth Platform).

<div data-with-frame="true"><figure><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2FJjiEUCKRz8HGAsXZd7Mq%2Fimage.png?alt=media&amp;token=a037deb6-af93-4ab9-80ef-024dd5cd047f" alt=""><figcaption></figcaption></figure></div>
{% endstep %}

{% step %}
**Sous Informations sur l’application, saisissez un nom d’application reconnaissable (par exemple, Verkada SSO OIDC). Sous E-mail d’assistance utilisateur, sélectionnez l’adresse e-mail de l’équipe qui gère votre Google Workspace, telle que l’équipe informatique, puis cliquez sur Suivant.**

<div data-with-frame="true"><figure><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Ff3zjkhnp9hGrVeEh2YHg%2Fimage.png?alt=media&amp;token=a5b441d4-b051-4b01-ad6a-beb8882ac85d" alt=""><figcaption></figcaption></figure></div>
{% endstep %}

{% step %}
**Sous Audience : sélectionnez Interne, puis cliquez sur Suivant.**

<div align="left" data-with-frame="true"><figure><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2F4gNt3FYAs5oKYHXBImVb%2Fimage.png?alt=media&amp;token=fc3a8c65-732c-43d9-961b-b286abfd03e7" alt=""><figcaption></figcaption></figure></div>
{% endstep %}

{% step %}
&#x20;**Sous Coordonnées : saisissez une adresse e-mail pour les notifications de modification de Google, puis cliquez sur Suivant.**

<div align="left"><figure><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2FM03Zqczb3tpSUxEhxYYB%2Fimage.png?alt=media&amp;token=7d62742e-dd38-410e-9f64-ec47049a3206" alt=""><figcaption></figcaption></figure></div>
{% endstep %}

{% step %}
**Sous Terminer : acceptez les Règles relatives aux données utilisateur des services API Google. Cliquez sur Continuer, puis sur Créer.**

<div data-with-frame="true"><figure><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2FNwbghsBgi0pdSR3dT64g%2Fimage.png?alt=media&amp;token=22cc9cc1-af74-494a-b6d1-ee930f62889d" alt=""><figcaption></figcaption></figure></div>
{% endstep %}

{% step %}
**Accédez à Accès aux données et cliquez sur Ajouter ou supprimer des champs d’application. Sélectionnez :**

* userinfo.email
* userinfo.profile
* openid
* [https://www.googleapis.com/auth/admin.directory.user.readonly](/sound-systems/sound-systems-fr/premiers-pas/demarrer-avec-sound-systems.md)

<div data-with-frame="true"><figure><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2F82zVyqumg4uvwZvGpZOH%2Fimage.png?alt=media&amp;token=b918a951-f7d5-4599-aea2-f029785c1337" alt=""><figcaption></figcaption></figure></div>

Si le dernier champ d’application n’est pas répertorié, ajoutez-le sous **Ajouter manuellement des champs d’application**. Cliquez sur **Mettre à jour**, puis sur **Enregistrer**.
{% endstep %}

{% step %}
**Accédez à Clients et cliquez sur Créer un client. Pour Type d’application, sélectionnez Application Web. Donnez un nom au client et ajoutez ces URI de redirection autorisés :**

* <https://command.verkada.com/oidc/google/callback>
* <https://org-short-name.command.verkada.com/oidc/google/callback> (où org-short-name est le [nom abrégé de l’organisation Command](/command/fr/securite/authentication-overview/switch-organizations-in-command.md#find-your-short-name))

Cliquez sur **Créer**.
{% endstep %}

{% step %}
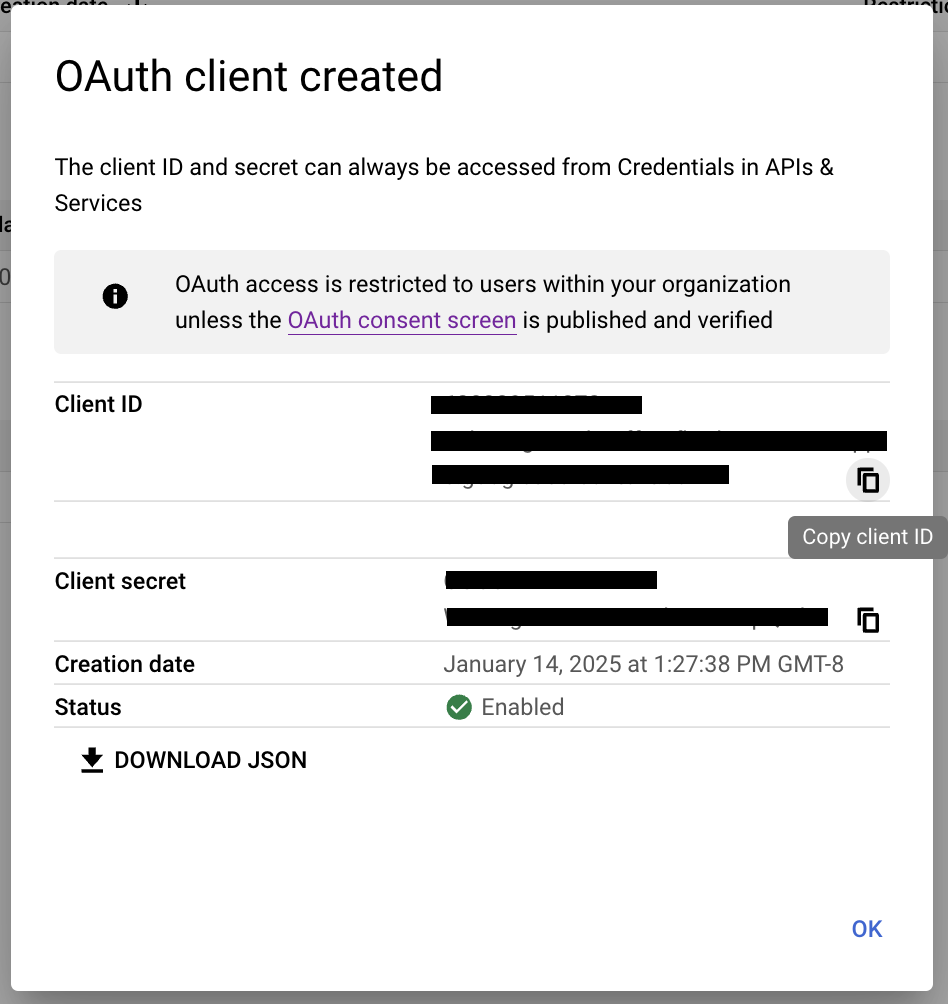
**Copiez votre ID client.**&#x20;

{% hint style="warning" %}
Le secret client n’est pas utilisé.
{% endhint %}
{% endstep %}

{% step %}
**Copiez votre ID client. Notez que nous n’utiliserons pas le secret client.**

<div align="left" data-with-frame="true"><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-2227897f30e47ae2401daa92736c5d9984ac0058%2Fbf7841ec6a680f5501e99bcc8016ce3c109a38c0.png?alt=media" alt="" width="474"></div>
{% endstep %}
{% endstepper %}

***

### Configuration de Verkada Command

{% stepper %}
{% step %}
**Dans Verkada Command, accédez à Tous les produits > Administration.**
{% endstep %}

{% step %}
**Dans la navigation de gauche, sélectionnez Connexion et accès.**
{% endstep %}

{% step %}
**Sélectionnez Configuration de l’authentification unique.**
{% endstep %}

{% step %}
**Sous Configuration OIDC, cliquez sur Ajouter nouveau.**

a. Activez le bouton bascule **Activer.**\
b. (Facultatif) Activez le bouton bascule **Exiger le SSO OIDC.**\
c. Sous **Sélectionner un fournisseur**, sélectionnez **Google**.\
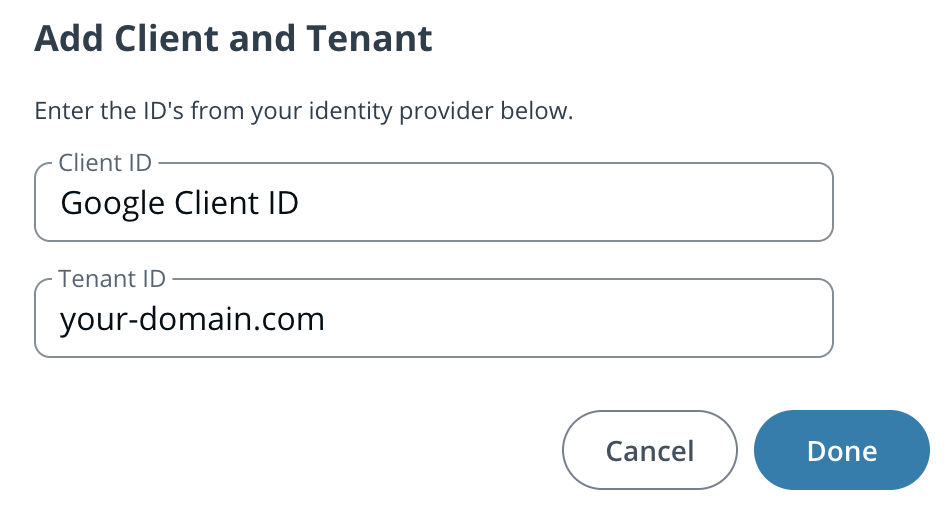
d. Sous **Ajouter un client et un locataire,** cliquez sur :plus:.

1. Dans le champ **ID client** , collez l’ID client que vous avez copié depuis la console Google Cloud.
2. Dans le champ **ID du locataire** Dans le champ, saisissez le domaine utilisé par le Google Workspace de votre organisation (si votre e-mail Google est <example@your-domain.com>, saisissez your-domain.com).
3. Cliquez sur **Terminé** pour terminer la configuration.

   <div align="left" data-with-frame="true"><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-a73c6839f058034a8f510bf1f265ae05c4aada2e%2F0ef79b636454c994d674e62556e118529bf0c957.png?alt=media" alt="" width="476"></div>

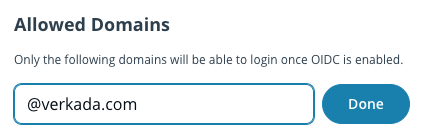
h. **Domaines de messagerie,** cliquez sur :plus:**.**

1. Saisissez le nom de domaine présent (par ex., @verkada.com).
2. Cliquez sur **Terminé**.

   <div align="left" data-with-frame="true"><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-03a2ba25ea251f2a72146ba1464a58bc4e11e7fd%2Ff054308c20f7523b4f1f29da383884cb7c2e6453.png?alt=media" alt="" width="215"></div>

{% endstep %}

{% step %}
**Sous Test de connexion, cliquez sur Exécuter le test de connexion.**
{% endstep %}

{% step %}
**Un test de connexion réussi doit vous rediriger vers la page de configuration OIDC. Une fois connecté, ajoutez le domaine que vous devez ajouter à la liste blanche sous Domaines associés.**
{% endstep %}

{% step %}
**Une fois votre domaine ajouté, exécutez à nouveau le test de connexion. Le SSO ne sera activé que lorsque ce second test de connexion sera terminé avec succès.**
{% endstep %}

{% step %}
**Une fois votre domaine vérifié, vous devriez le voir validé avec succès.**
{% endstep %}
{% endstepper %}

***

### Se connecter via l’application mobile

{% hint style="info" %}
Command sur Android et iOS prend en charge la connexion via OIDC.
{% endhint %}

{% stepper %}
{% step %}
**Dans le champ d’adresse e-mail, saisissez l’e-mail de l’utilisateur et cliquez sur Suivant.**
{% endstep %}

{% step %}
**Vous devriez être redirigé vers votre IdP (Google Workspace) pour terminer le processus de connexion.**
{% endstep %}
{% endstepper %}
{% endtab %}

{% tab title="SAML" %}

## Intégration SAML de Google Workspace

Verkada Command peut s’intégrer à Google Workspace (entre autres fournisseurs d’identité \[IdP]) pour les scénarios d’authentification unique (SSO).\
\
Security Assertion Markup Language (SAML) gère l’authentification afin que Google Workspace puisse être utilisé pour gérer l’accès à Command.

***

#### Avant de commencer

{% stepper %}
{% step %}
**Assurez-vous de vous être déjà inscrit sur Verkada Command et qu’un compte existe pour l’utilisateur dans le même domaine personnalisé. Vous pouvez ajouter Command en tant qu’application personnalisée.**
{% endstep %}

{% step %}
**Familiarisez-vous avec ces termes pour optimiser votre intégration :**

* **ID client**— ID client. Pour le trouver, accédez à **Administration > Confidentialité et sécurité > Configuration de l’authentification unique > Ajouter nouveau**.
* **XML de données de fédération**— Les informations uniques de votre instance Google Workspace qui permettent à Verkada de configurer la fédération entre Google Workspace et votre instance Command (les étapes de téléchargement sont fournies ultérieurement).
  {% endstep %}
  {% endstepper %}

***

### Configuration de Google Workspace

{% stepper %}
{% step %}
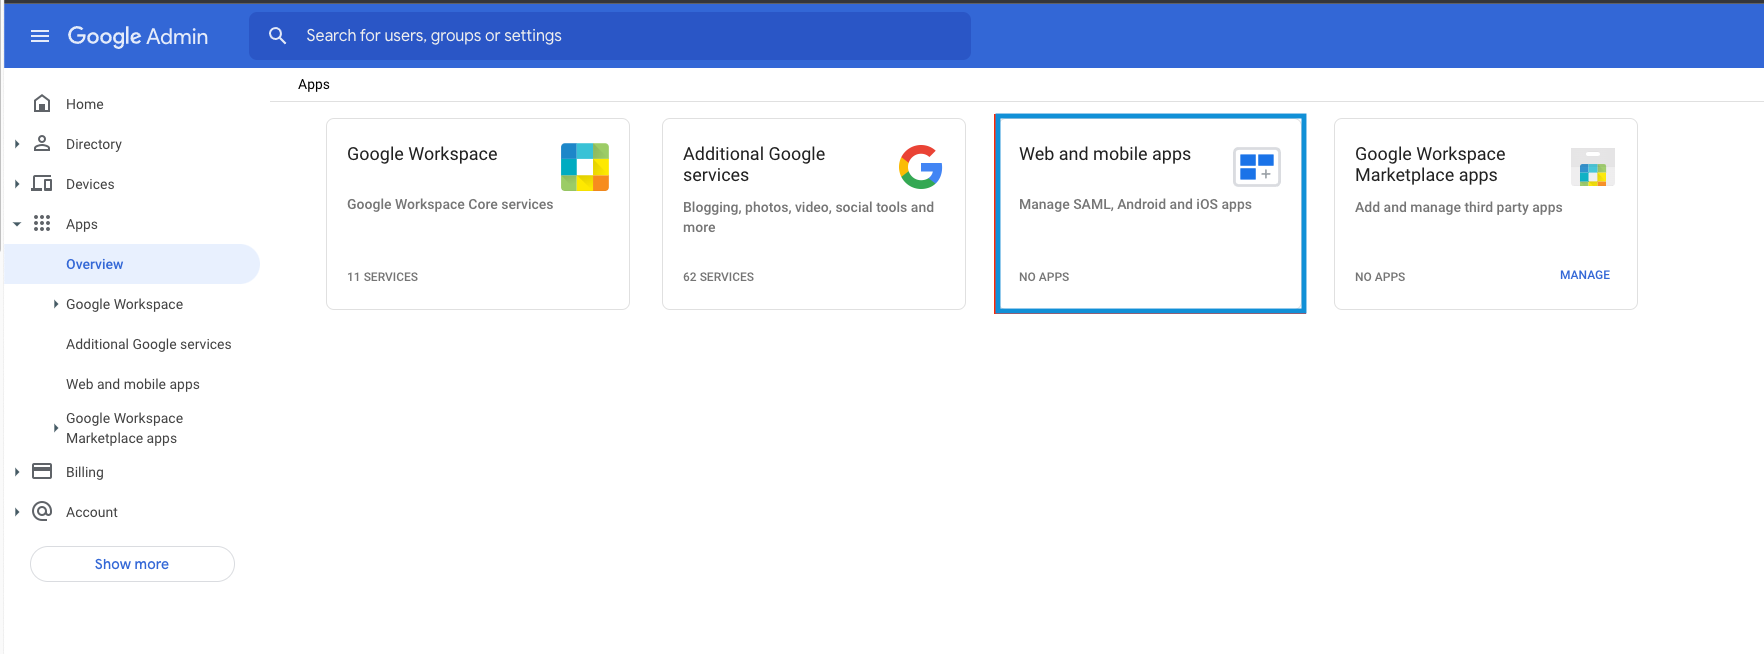
**Accédez à Google Workspace > Tableau de bord d’administration Google et sélectionnez Applications Web et mobiles.**

<div align="left" data-with-frame="true"><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-fa29dfcbd4d998bc7dbe2ad3fb5bc485496c5ac9%2Fe6aba3d44aaf305e280a2bc226199f5680045f9e.png?alt=media" alt="" width="882"></div>
{% endstep %}

{% step %}
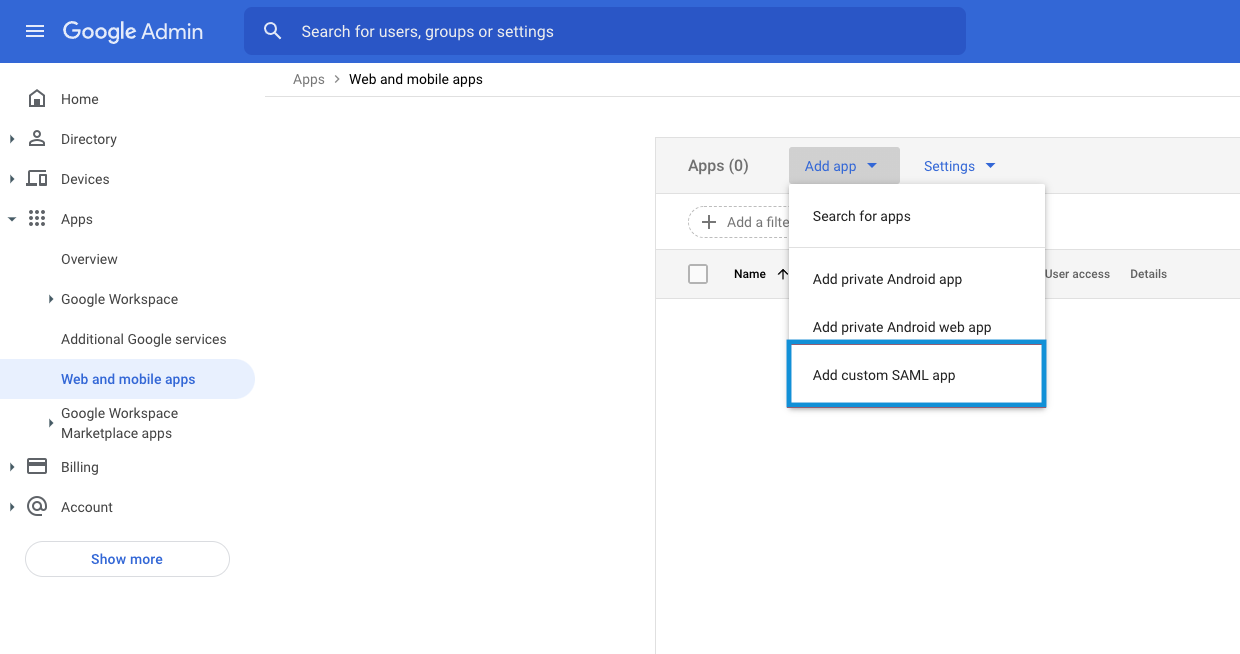
**Sélectionnez la liste déroulante Ajouter une application et sélectionnez Ajouter une application SAML personnalisée.**

<div align="left" data-with-frame="true"><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-aeba46ff2b1e2f9391d5329a9defcf4301df292b%2F8740eab3217921da0c3d8a5b0663b3ec2c9cc37d.png?alt=media" alt="" width="620"></div>
{% endstep %}

{% step %}
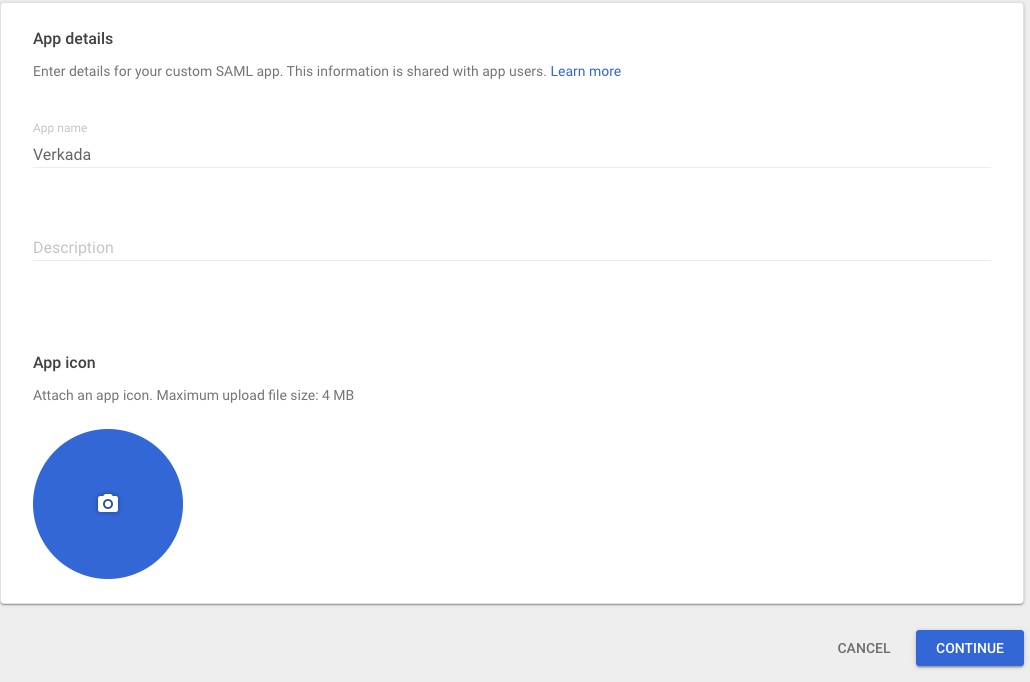
**Renseignez les informations de l’application ; vous pouvez utiliser n’importe quel nom et description.**
{% endstep %}

{% step %}
**Obtenez le** [**logo Verkada Command**](https://downloads.intercomcdn.com/i/o/115376791/162cbb458c1ceefd1aeed502/Verkada_logoSymbol_256x256+\(3\).png?expires=1759590000\&signature=c65fe8ed71111e37e851aeca0ee3054c090c8a01e3e24bf77816092e5bf0102b\&req=dSEiFc54moheFb4X1HO4gYAM81kpwT1YtLg28NWB3RV5Y2yu8G8cCA13ulLf%0A) **à ajouter à votre application Google Workspace.**
{% endstep %}

{% step %}
**Cliquez sur Continuer.**

<div align="left" data-with-frame="true"><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-29598e160802e28900a4c5522c0c2d3abca93b0f%2F4ab454acd51d9b594f9b6626bc96bbdaa3b04829.png?alt=media" alt="" width="515"></div>
{% endstep %}

{% step %}
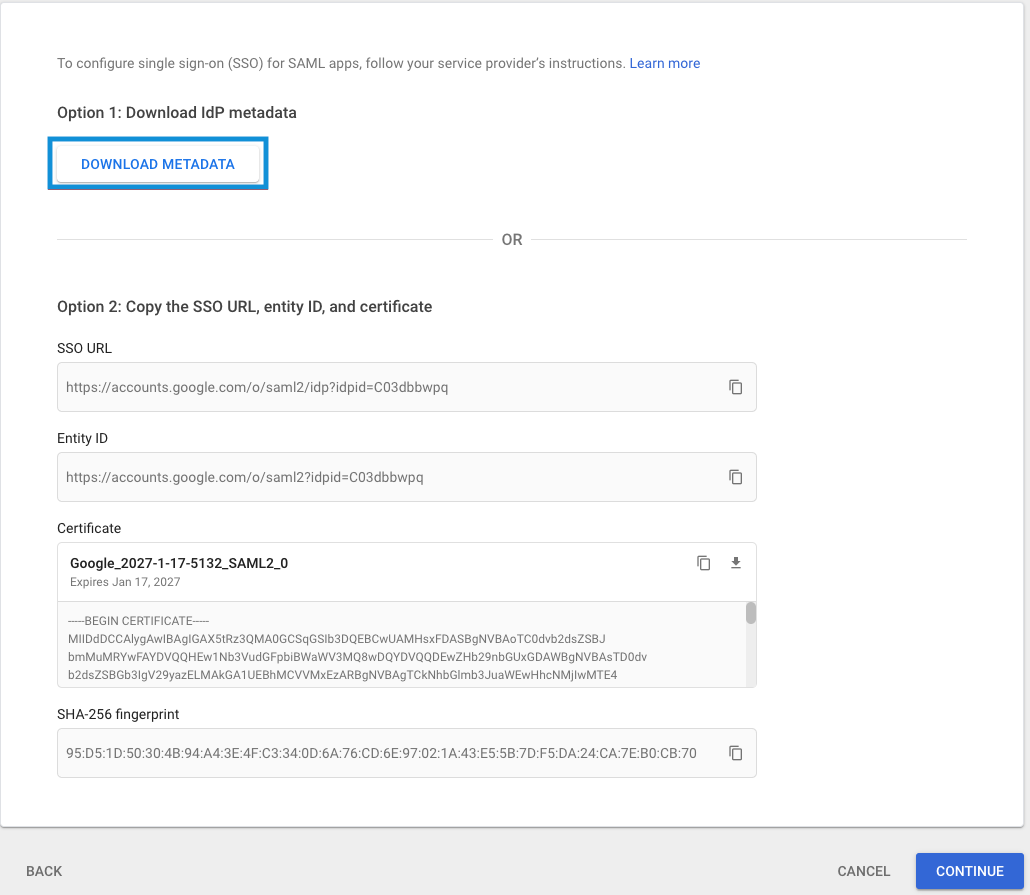
**Utilisez l’option 1 pour télécharger les métadonnées IdP correspondant au langage de balisage extensible (XML) des métadonnées de fédération, puis cliquez sur Continuer.**

<div align="left" data-with-frame="true"><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-b88a9dcbf7dddb0f832b1bb3246320b4904a0b29%2F9b2f2278c664a656aff9803173a785d43ce6df9f.png?alt=media" alt="" width="515"></div>

{% hint style="warning" %}
Ce fichier permet à Verkada de configurer le SSO dans Command. Enregistrez-le dans un emplacement pratique pour une utilisation ultérieure.
{% endhint %}
{% endstep %}

{% step %}
**Saisissez les détails du fournisseur de services (comme indiqué) pour configurer le SSO ou copiez les détails depuis la page Nouvelle configuration SSO (dans Verkada Command), puis cliquez sur Continuer.**

a. Pour **URL ACS**:\
Pour les organisations aux États-Unis : [https://vauth.command.verkada.com/saml/sso/\<client-id>](https://vauth.command.verkada.com/saml/sso/%3Cclient-id%3E)\
Pour les organisations de l’UE : [https://saml.prod2.verkada.com/saml/sso/\<client-id>](https://saml.prod2.verkada.com/saml/sso/%3Cclient-id%3E)\
Pour les organisations en Australie : [https://saml.prod-ap-syd.verkada.com/saml/sso/\<client-id>](https://saml.prod-ap-syd.verkada.com/saml/sso/%3Cclient-id%3E)\
b. Pour **ID d’entité**:\
Pour les organisations aux États-Unis : [https://vauth.command.verkada.com/saml/sso/\<client-id>](https://vauth.command.verkada.com/saml/sso/%3Cclient-id%3E)\
Pour les organisations de l’UE : [https://saml.prod2.verkada.com/saml/sso/\<client-id>](https://saml.prod2.verkada.com/saml/sso/%3Cclient-id%3E)\
Pour les organisations en Australie : [https://saml.prod-ap-syd.verkada.com/saml/sso/\<client-id>](https://saml.prod-ap-syd.verkada.com/saml/sso/%3Cclient-id%3E)\
c. Pour **URL de démarrage**:\
Pour les organisations aux États-Unis : [https://vauth.command.verkada.com/saml/login/\<client-id>](https://vauth.command.verkada.com/saml/login/%3Cclient-id%3E)\
Pour les organisations de l’UE : [https://saml.prod2.verkada.com/saml/login/\<client-id>](https://saml.prod2.verkada.com/saml/login/%3Cclient-id%3E)\
Pour les organisations en Australie : [https://saml.prod-ap-syd.verkada.com/saml/login/\<client-id>](https://saml.prod-ap-syd.verkada.com/saml/login/%3Cclient-id%3E)

{% hint style="warning" %}
[Reportez-vous à l’emplacement de création de votre organisation](/command/fr/premiers-pas/get-started-with-verkada-command.md) pour confirmer dans quelle région se trouve votre organisation.
{% endhint %}
{% endstep %}

{% step %}
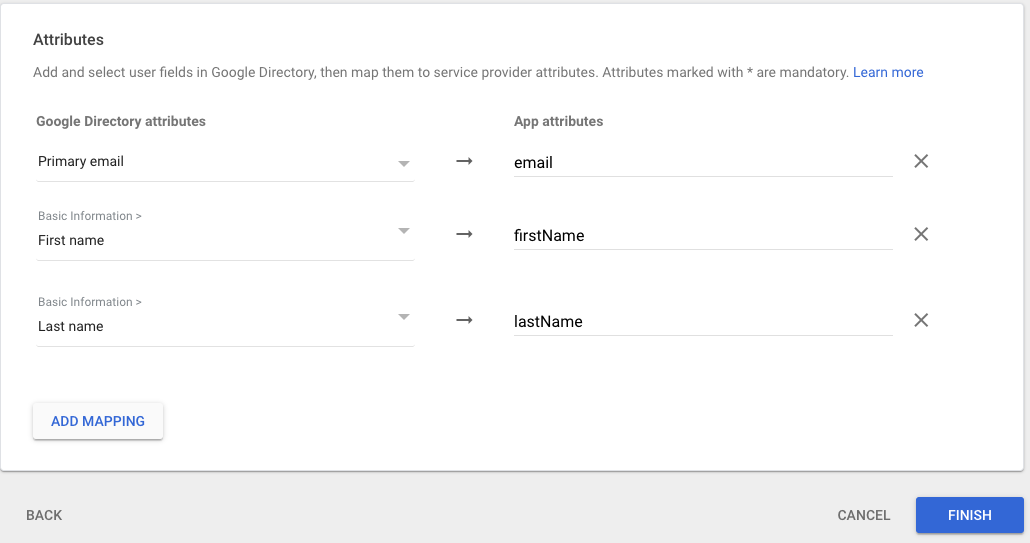
**Renseignez les mappages d’attributs (comme illustré ci-dessous), puis cliquez sur Terminer. Cela garantit que Command reçoit les informations correctes sur l’utilisateur. Vous devriez être redirigé vers la page de configuration de l’application.**

<div align="left" data-with-frame="true"><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-5ca9c8d5ff4e2e08abda4dd063459b7047684d04%2Fcfe83694fe2cd19493f66162c98fcbac819a0695.png?alt=media" alt="" width="515"></div>
{% endstep %}
{% endstepper %}

***

### Configuration de Command

{% stepper %}
{% step %}
**Dans Verkada Command, accédez à Tous les produits > Administration.**
{% endstep %}

{% step %}
**Sélectionnez Connexion et accès > Authentification unique (SSO).**
{% endstep %}

{% step %}
**Cliquez sur Ajouter pour démarrer une nouvelle configuration ou modifier une configuration existante.**
{% endstep %}

{% step %}
**Sous Métadonnées XML du fournisseur d’identité, téléchargez votre fichier de métadonnées.**
{% endstep %}

{% step %}
**Sous Domaines de messagerie, ajoutez les domaines de messagerie qui seront utilisés pour vous connecter à votre organisation.**
{% endstep %}

{% step %}
**Vérifiez que vous pouvez accéder à Command à l’une de ces URL (remplacez&#x20;*****client-id*****&#x20;par celui utilisé lors de la configuration).**

* Pour les organisations aux États-Unis : [https://vauth.command.verkada.com/saml/login/\<client-id>](https://vauth.command.verkada.com/saml/login/%3Cclient-id%3E)
* Pour les organisations de l’UE : [https://saml.prod2.verkada.com/saml/login/\<client-id>](https://saml.prod2.verkada.com/saml/login/%3Cclient-ID%3E)
* Pour les organisations en Australie : [https://saml.prod-ap-syd.verkada.com/saml/sso/\<client-id>](https://saml.prod-ap-syd.verkada.com/saml/sso/%3Cclient-ID%3E)

{% hint style="warning" %}
Consultez **Administration > Confidentialité des données > Résidence des données > Emplacement du traitement des données** pour confirmer l’emplacement de votre région.
{% endhint %}
{% endstep %}

{% step %}
**Vous serez redirigé vers la page de configuration de l’application Google Workspace pour terminer la connexion.**
{% endstep %}
{% endstepper %}

***

### Se connecter via l’application mobile

{% hint style="info" %}
Command sur Android et iOS prend en charge la connexion via SAML.
{% endhint %}

{% stepper %}
{% step %}
**Dans le champ d’adresse e-mail, saisissez l’e-mail de l’utilisateur et cliquez sur Suivant.**
{% endstep %}

{% step %}
**Vous devriez être redirigé vers votre IdP (Google Workspace) pour terminer le processus de connexion.**
{% endstep %}
{% endstepper %}
{% endtab %}

{% tab title="Provisionnement des utilisateurs" %}

## Provisionnement des utilisateurs Google Workspace

L’intégration native de Google Workspace permet aux organisations de synchroniser automatiquement les utilisateurs et les groupes de Google Workspace vers Verkada Command. Cela simplifie la gestion des identités et l’intégration générale des utilisateurs.

Contrairement aux intégrations SCIM de Verkada avec Okta ou Azure, cette intégration utilise le SDK Admin et l’API Reports de Google Workspace, authentifiés via un compte de service Google avec délégation à l’échelle du domaine.

Lorsque l’intégration est activée, Command peut :

* Importer des utilisateurs et des groupes depuis des groupes Google Workspace ou des unités organisationnelles (OU) sélectionnés
* Les synchroniser dans Command en tant qu’utilisateurs et groupes gérés
* Maintenir l’exactitude de l’annuaire grâce à des synchronisations planifiées en arrière-plan et à des synchronisations à la demande depuis l’interface d’administration

***

### Créer un compte de service Google

Pour permettre à Command de lire les données des utilisateurs et des groupes de votre domaine Google Workspace, il doit s’authentifier auprès des API Google à l’aide d’un compte de service. Ce type de compte est conçu pour l’accès programmatique et doit être configuré avec les champs d’application d’API appropriés et la délégation à l’échelle du domaine. Ces paramètres sont configurés dans votre [console Google Cloud](https://console.cloud.google.com/?hl=en-au) compte.

#### Vérifier les politiques et les rôles

Vous devez d’abord vérifier si votre utilisateur est autorisé à créer un compte de service et à générer la clé JSON du compte de service. Pour vous assurer de ne pas être bloqué par les politiques de sécurité de votre locataire :

{% stepper %}
{% step %}
**Accédez à la** [**console Google Cloud**](https://console.cloud.google.com/?hl=en-au) **et connectez-vous avec vos identifiants de super-administrateur.**
{% endstep %}

{% step %}
**Dans le coin supérieur gauche, ouvrez la liste déroulante du sélecteur de projet et choisissez votre ressource de niveau supérieur (Type : Organisation).**
{% endstep %}

{% step %}
**Depuis le panneau de gauche, accédez à IAM et administration → IAM.**
{% endstep %}

{% step %}
**Cliquez sur Accorder l’accès sous Afficher par principaux.**

a. Sous **Ajouter des principaux**, saisissez l’adresse e-mail de l’utilisateur.\
b. Sous **Attribuer des rôles**, recherchez et sélectionnez **Administrateur des politiques d’organisation**.\
c. Cliquez sur **Enregistrer**.
{% endstep %}

{% step %}
**Depuis le panneau de gauche, sélectionnez Politiques d’organisation.**
{% endstep %}

{% step %}
**Dans la liste des politiques, recherchez et désactivez les éléments suivants :**

{% code title="Politiques d’organisation à désactiver" %}

```
Désactiver la création de comptes de service | Géré
Désactiver la création de comptes de service | Géré (hérité)
Désactiver la création de clés de compte de service | Géré
Désactiver la création de clés de compte de service | Géré (hérité)
```

{% endcode %}
{% endstep %}
{% endstepper %}

#### Créer un compte de service

{% stepper %}
{% step %}
**Dans le champ** [**console Google Cloud**](https://console.cloud.google.com/?hl=en-au)**, dans le coin supérieur gauche, ouvrez la liste déroulante du sélecteur de projet.**
{% endstep %}

{% step %}
**Cliquez sur Nouveau projet.**
{% endstep %}

{% step %}
**Saisissez un nom de projet (par exemple,&#x20;*****Synchronisation des utilisateurs Verkada*****) et créez le projet.**
{% endstep %}

{% step %}
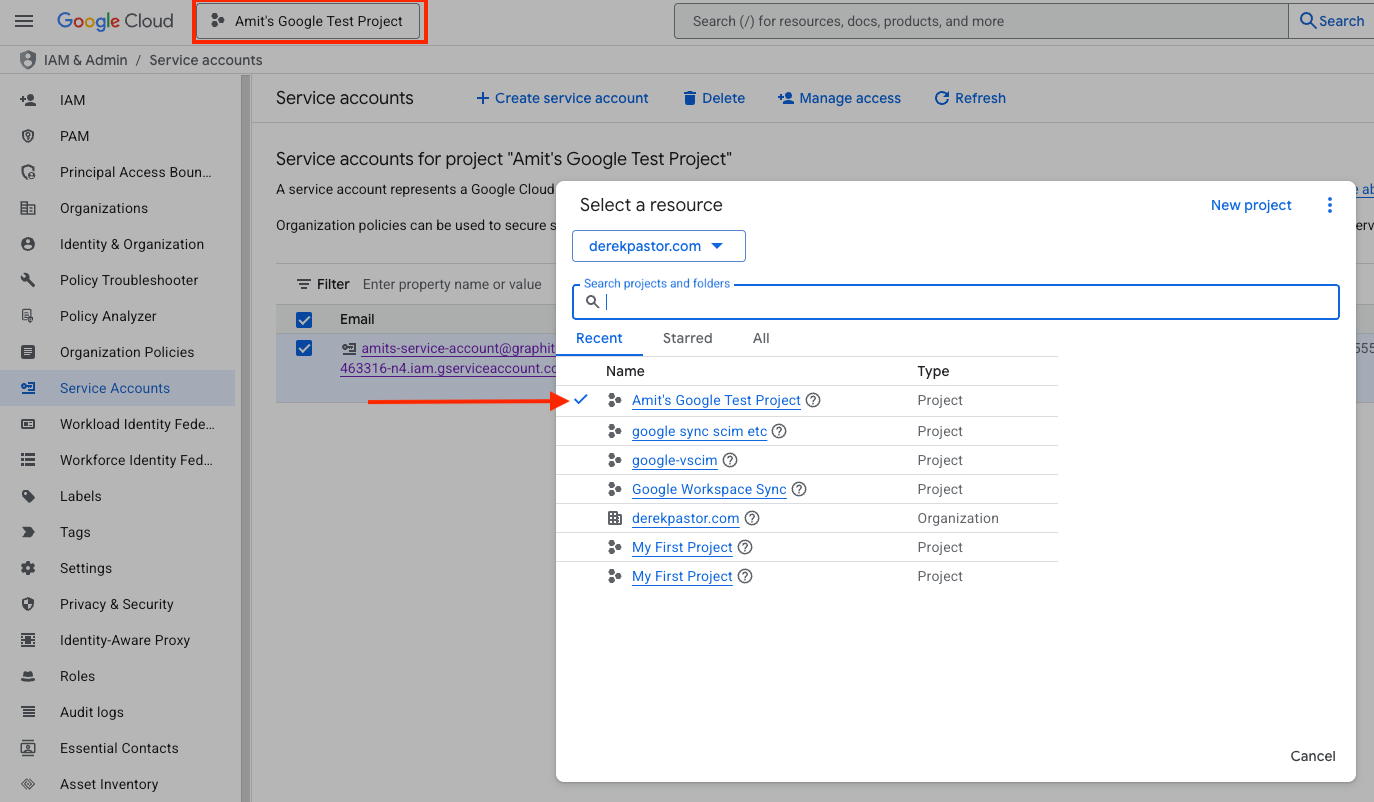
**Une fois le projet créé, confirmez qu’il est sélectionné dans la barre de navigation en haut à gauche.**

<div align="left" data-with-frame="true"><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-884a85ca1fb5289e6cef0de93d9408bbea74cc5d%2F0e125cea13e81507b9cafadd65e0acda4188ffdc.png?alt=media" alt="" width="687"></div>
{% endstep %}

{% step %}
**Dans la barre latérale de gauche, accédez à IAM et administration → Comptes de service.**
{% endstep %}

{% step %}
**Cliquez sur + Créer un compte de service.**
{% endstep %}

{% step %}
**Renseignez les champs suivants :**

* **Nom :** Saisissez un nom descriptif (par exemple, *Provisionnement des utilisateurs Verkada*)
* **ID :** Conservez la valeur actuelle ou personnalisez-la (facultatif)
* **Description :** Ajoutez une note, telle que *Utilisé par Verkada pour lire les données d’annuaire Workspace* (facultatif)
  {% endstep %}

{% step %}
**Cliquez sur Créer et continuer.**
{% endstep %}

{% step %}
**Ignorez l’étape Accorder l’accès au projet — aucun rôle n’est requis ici.**
{% endstep %}

{% step %}
**Cliquez sur Continuer → Terminé.**
{% endstep %}

{% step %}
**Dans la liste des comptes de service, copiez l’ID client OAuth 2 du compte nouvellement créé. Vous aurez besoin de cet ID ultérieurement pour terminer votre configuration.**
{% endstep %}
{% endstepper %}

#### Générer une clé JSON

{% stepper %}
{% step %}
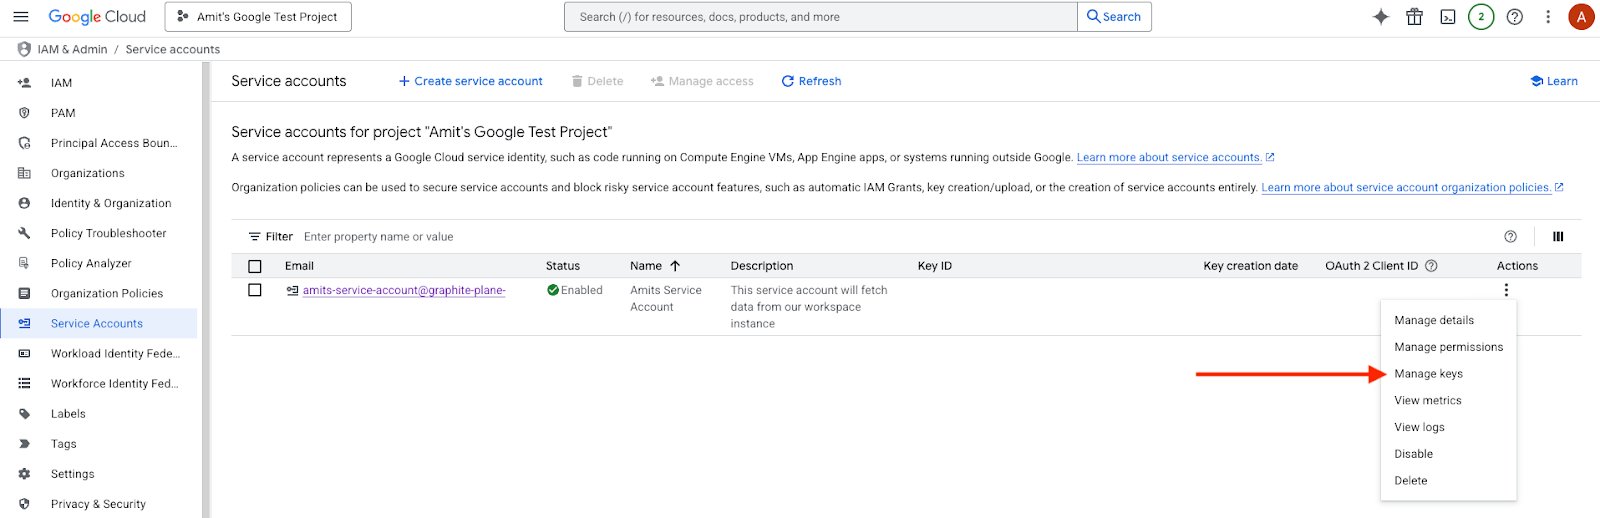
**Dans la liste des comptes de service, cliquez sur le nom du compte ou sélectionnez les trois points à côté de votre nouveau compte de service, puis choisissez Gérer les clés.**

<div align="left" data-with-frame="true"><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-45a367d261acca9f13df87d35168bff5c58431ff%2F27b89047074c2c1a07ad5ebfd00a70cd353d451b.png?alt=media" alt="" width="800"></div>
{% endstep %}

{% step %}
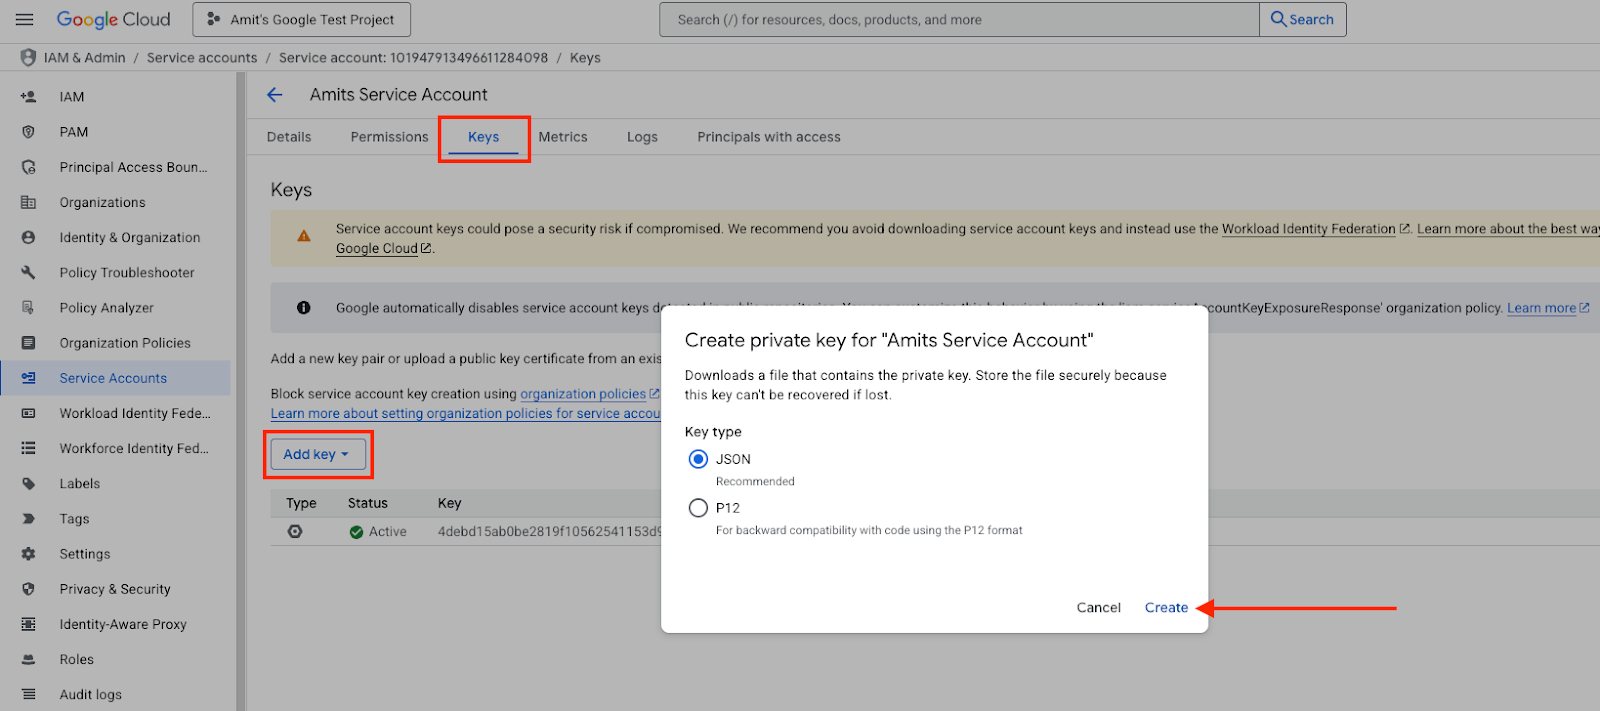
**Sous l’onglet Clés, cliquez sur Ajouter une clé → Créer une clé.**
{% endstep %}

{% step %}
**Sélectionnez JSON et cliquez sur Créer.**
{% endstep %}

{% step %}
**Un `.json` fichier sera téléchargé sur votre ordinateur. Enregistrez-le dans un emplacement sécurisé pour l’utiliser ultérieurement lors de la configuration de l’intégration dans Verkada Command.**

<div align="left" data-with-frame="true"><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-51583d22ea1c30259ebbfef2023bdc52e248cd86%2F34669a715d0b1ac0d73525b1306b399cc9b06227.png?alt=media" alt="" width="800"></div>
{% endstep %}
{% endstepper %}

{% hint style="danger" %}
Ce fichier JSON contient les identifiants utilisés par l’intégration Google Workspace dans Command pour s’authentifier auprès des API Google via OAuth 2.0. Conservez ce fichier en sécurité, car il donne accès à vos données Workspace et ne doit jamais être partagé ou rendu public.
{% endhint %}

#### Activer les API Google requises

Verkada Command nécessite l’accès à des API Google Workspace spécifiques pour lire les utilisateurs, les groupes, les domaines et les journaux d’audit. Ces API doivent être activées dans votre projet Google Cloud avant que l’intégration puisse fonctionner.

{% stepper %}
{% step %}
**Accédez à la** [**console Google Cloud**](https://console.cloud.google.com/)**, et connectez-vous avec vos identifiants de super-administrateur.**
{% endstep %}

{% step %}
**Dans la barre latérale de gauche, accédez à API et services → Bibliothèque d’API.**
{% endstep %}

{% step %}
**Dans la barre de recherche, recherchez et sélectionnez l’API Admin SDK, puis cliquez sur Activer.**

{% hint style="warning" %}
Cette API est requise pour lire les utilisateurs, les groupes et les métadonnées de domaine.
{% endhint %}
{% endstep %}

{% step %}
**(Facultatif) Recherchez et activez l’API Reports pour permettre la surveillance du journal d’audit et détecter les modifications de l’annuaire.**
{% endstep %}
{% endstepper %}

***

### Activer la délégation à l’échelle du domaine

Pour permettre au compte de service d’emprunter l’identité d’un administrateur et d’accéder aux données des utilisateurs et des groupes dans l’ensemble de votre domaine, vous devez lui accorder une délégation à l’échelle du domaine. Cela permet au compte de service d’effectuer des opérations de lecture au nom d’un administrateur sans nécessiter de réauthentification manuelle.

{% stepper %}
{% step %}
**Accédez à la** [**console d’administration Google**](https://admin.google.com/) **et connectez-vous avec vos identifiants de super-administrateur pour votre locataire Google Workspace.**
{% endstep %}

{% step %}
**Depuis la page d’accueil de la console d’administration, accédez à Sécurité → Contrôle des accès et des données → Contrôles des API.**
{% endstep %}

{% step %}
**Sur la page Contrôles des API, faites défiler jusqu’à la section Délégation à l’échelle du domaine et cliquez sur Gérer la délégation à l’échelle du domaine.**
{% endstep %}

{% step %}
**Cliquez sur Ajouter nouveau et saisissez les détails suivants :**

* **ID client :** Collez l’ID client OAuth 2 de votre fichier de clé de compte de service (le champ `client_id` dans le JSON).
* **Champs d’application OAuth (séparés par des virgules) :**

  <pre data-title="Champs d’application OAuth pour la délégation à l’échelle du domaine"><code>https://www.googleapis.com/auth/admin.directory.user.readonly,
  https://www.googleapis.com/auth/admin.directory.group.readonly,
  https://www.googleapis.com/auth/admin.directory.orgunit.readonly
  </code></pre>

{% endstep %}

{% step %}
**Cliquez sur Autoriser.**
{% endstep %}
{% endstepper %}

La nouvelle entrée de délégation apparaîtra sur la page, confirmant que le compte de service peut désormais être utilisé par Verkada Command pour interroger les données des utilisateurs, des groupes et d’audit.

#### Définir les valeurs des attributs utilisateur

Avant de synchroniser les utilisateurs avec Verkada Command, confirmez que les attributs clés (tels que le prénom, le nom, l’e-mail et l’ID employé) sont correctement renseignés dans Google Workspace.

{% stepper %}
{% step %}
**Connectez-vous à la** [**console d’administration Google**](https://admin.google.com/) **à l’aide de votre compte de super-administrateur.**
{% endstep %}

{% step %}
**Accédez à Annuaire → Utilisateurs.**
{% endstep %}

{% step %}
**Sélectionnez le profil utilisateur que vous souhaitez mettre à jour.**
{% endstep %}

{% step %}
**Cliquez sur Informations utilisateur, puis développez les sections pertinentes (par exemple, Informations de base ou Informations sur l’employé).**
{% endstep %}

{% step %}
**Mettez à jour les champs suivants selon vos besoins :**

* **Adresse e-mail principale**
* **Prénom** et **Nom**
* **ID employé** (sous *Informations sur l’employé*)
* **Numéro de téléphone** (sous *Informations de contact*)
  {% endstep %}

{% step %}
**Cliquez sur Enregistrer pour appliquer vos modifications.**
{% endstep %}
{% endstepper %}

Les attributs suivants peuvent être synchronisés depuis Google Workspace vers Verkada Command :

| Nom d’attribut Google Workspace                         | Champ Command         |
| ------------------------------------------------------- | --------------------- |
| E-mail                                                  | E-mail                |
| Prénom                                                  | Prénom                |
| Nom                                                     | Nom                   |
| Service                                                 | Service               |
| Centre de coûts                                         | ID du service         |
| ID employé                                              | ID employé            |
| Intitulé du poste                                       | Fonction de l’employé |
| Numéro de téléphone (domicile/travail/mobile principal) | Numéro de téléphone   |

{% hint style="danger" %}
Les utilisateurs et groupes synchronisés depuis Google Workspace sont gérés exclusivement dans Workspace et ne peuvent pas être modifiés dans Verkada Command. Les utilisateurs doivent avoir un prénom, un nom et une adresse e-mail pour être synchronisés avec succès dans Command.
{% endhint %}

{% hint style="info" %}
Pour garantir que les numéros de téléphone des utilisateurs se synchronisent correctement avec Verkada Command, saisissez-les au format international, y compris l’indicatif du pays et sans espaces ni traits d’union.

**Exemple :** `+14155552671`
{% endhint %}

***

### Activer l’intégration dans Command

{% hint style="danger" %}
Vous avez besoin des autorisations **Administrateur de l’organisation** pour configurer cette intégration.
{% endhint %}

{% stepper %}
{% step %}
**Dans Verkada Command, accédez à Tous les produits > Administration.**
{% endstep %}

{% step %}
**Dans Paramètres de l’organisation, sélectionnez Connexion et accès → Provisionnement des utilisateurs → Google Workspace.**

a. Saisissez l’adresse e-mail de votre super-administrateur Google Workspace. Pour des raisons de sécurité et de continuité, Verkada recommande d’utiliser un compte de service dédié doté d’autorisations d’administration équivalentes, plutôt qu’un compte utilisateur personnel.\
a. Téléchargez la clé JSON générée dans votre projet de console Google Cloud.\
b. Une fois l’authentification réussie, cliquez sur **Ajouter** pour sélectionner les groupes et/ou unités organisationnelles que vous souhaitez synchroniser avec Command.\
c. Cliquez sur **Activez**.
{% endstep %}

{% step %}
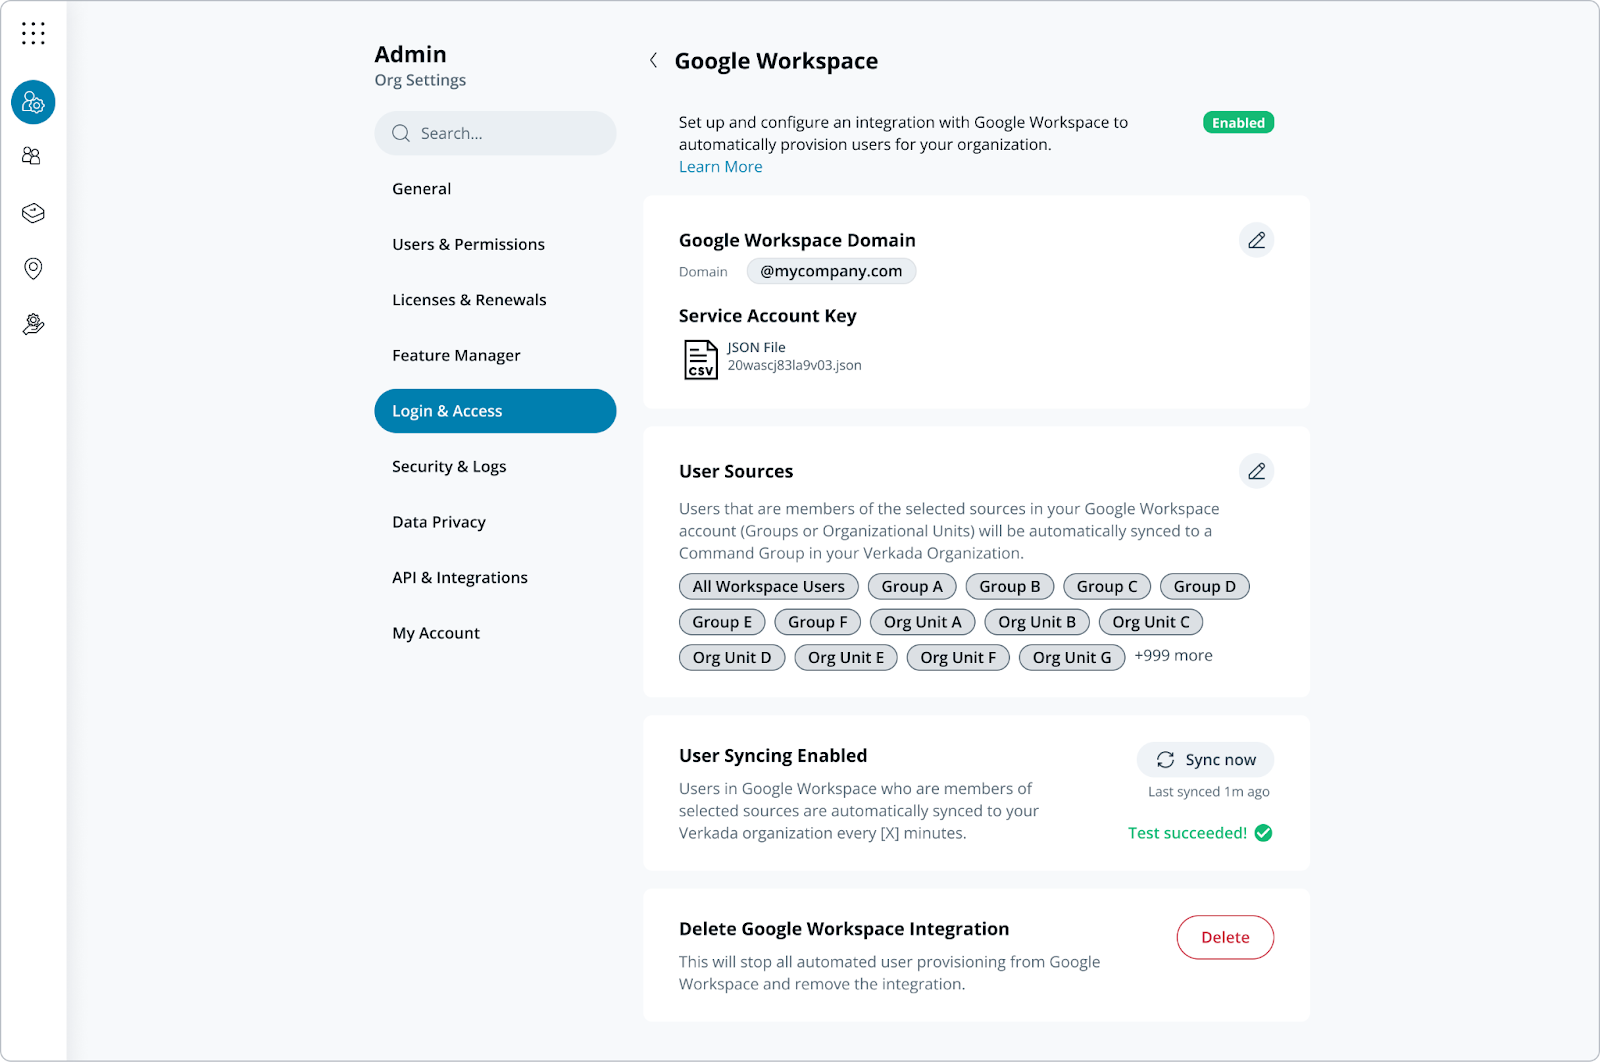
**Une fois la première synchronisation terminée avec succès, un bouton Synchroniser maintenant sera disponible pour des mises à jour à la demande à tout moment.**

<div align="left" data-with-frame="true"><img src="https://3141080476-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-b67e099a53c173ef3390f3efe509ca0453eb1ea4%2Fdd0c4665c02bc41d200c7540d40b33f3c658dfe6.png?alt=media" alt="" width="800"></div>
{% endstep %}
{% endstepper %}

***

### FAQ

<details>

<summary>Les utilisateurs sont-ils automatiquement synchronisés à intervalles réguliers ?</summary>

Oui, les utilisateurs sont automatiquement synchronisés de votre compte Google Workspace vers Verkada Command toutes les 40 minutes.

</details>
{% endtab %}
{% endtabs %}


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://help.verkada.com/command/fr/securite/identity-providers/google-workspace.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.