> For the complete documentation index, see [llms.txt](https://help.verkada.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://help.verkada.com/command/ko/security/identity-providers/google-workspace.md).

# Google Workspace

Google Workspace로 SSO 및 사용자 프로비저닝을 구성하세요

사용 사례에 따라, [Verkada Command](/command/ko/getting-started/get-started-with-verkada-command.md) 다른 ID 공급자\[IdP]와 함께 Google Workspace와 다음과 같은 방식으로 통합할 수 있습니다:

* OpenID Connect(OIDC)
* Security Assertion Markup Language(SAML)
* 사용자 및 그룹 프로비저닝

**OIDC** 및 **SAML** 둘 다 인증을 처리하므로 Google Workspace에서 환경 내 다른 SaaS 애플리케이션의 액세스를 관리하는 것과 동일한 방식으로 Command에 대한 액세스를 관리할 수 있습니다. 두 프로토콜 모두 Command를 기존 ID 프레임워크에 통합하고 현재 정책에 맞게 사용자를 승인할 수 있도록 합니다.

**사용자 및 그룹 프로비저닝** Google Workspace 사용자 및 그룹을 Command와 동기화합니다. Command는 선택한 조직 단위 및 그룹의 사용자와 그룹을 Command로 동기화하는 기본 Google Workspace 통합을 제공합니다. 다른 ID 공급자는 동일한 결과를 위해 SCIM 2.0을 사용할 수 있습니다.

{% hint style="info" %}
Verkada는 보안 강화 및 간편한 구성 측면에서 SAML보다 OIDC를 권장합니다.
{% endhint %}

***

{% tabs %}
{% tab title="OIDC(권장)" %}

## Google Workspace용 OIDC 기반 SSO

Verkada Command는 Google Workspace와 함께 OpenID Connect(OIDC)를 통한 Single Sign-On(SSO)을 지원합니다. 이 통합을 통해 사용자는 기존 Google 자격 증명을 사용하여 원활하고 안전하게 인증할 수 있으며, Command 액세스를 간소화하고 전반적인 보안을 강화합니다.

{% hint style="info" %}
활성화 [Enterprise Controlled Encryption(ECE)](/command/ko/security/enterprise-controlled-encryption.md) 을 활성화하여 보안을 강화합니다.
{% endhint %}

***

### OIDC 구성

{% stepper %}
{% step %}
**다음에 로그인합니다** [**Google Cloud 콘솔**](https://console.cloud.google.com/)**.**
{% endstep %}

{% step %}
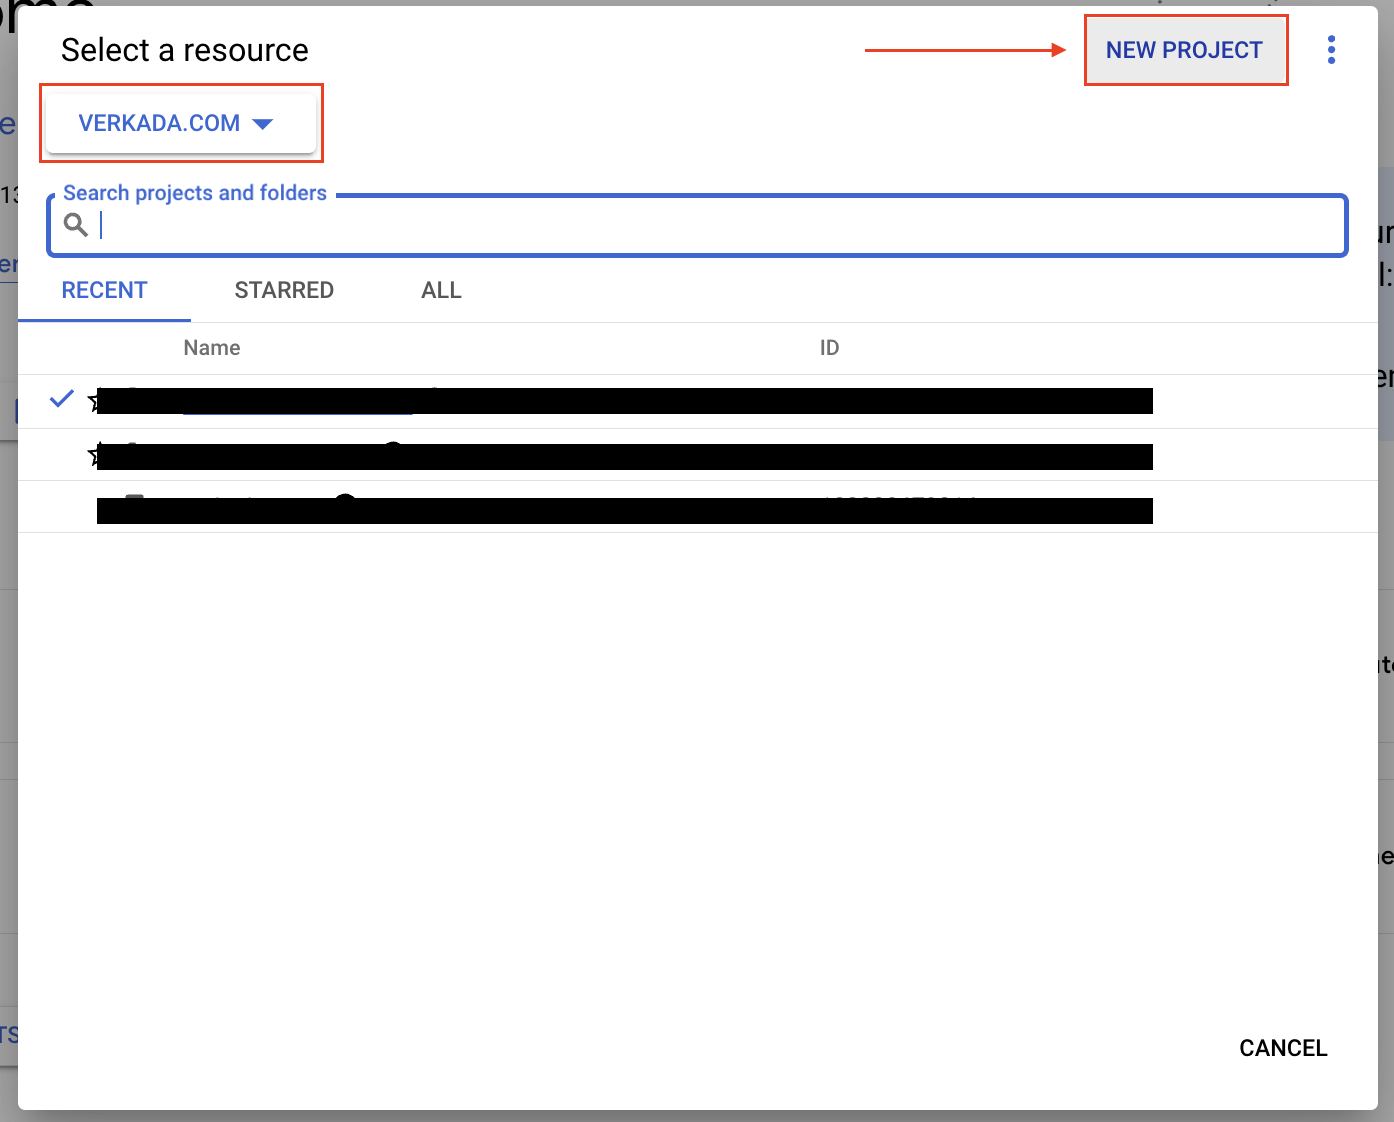
**새 프로젝트를 클릭하여 Google Workspace 조직 아래에 새 프로젝트를 만듭니다.**

<div align="left" data-with-frame="true"><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-884236e69220503157e3c186d79d29c3cb7167af%2Fadf638b013e362ffde911084012d560c03eeefab.png?alt=media" alt="" width="697"></div>
{% endstep %}

{% step %}
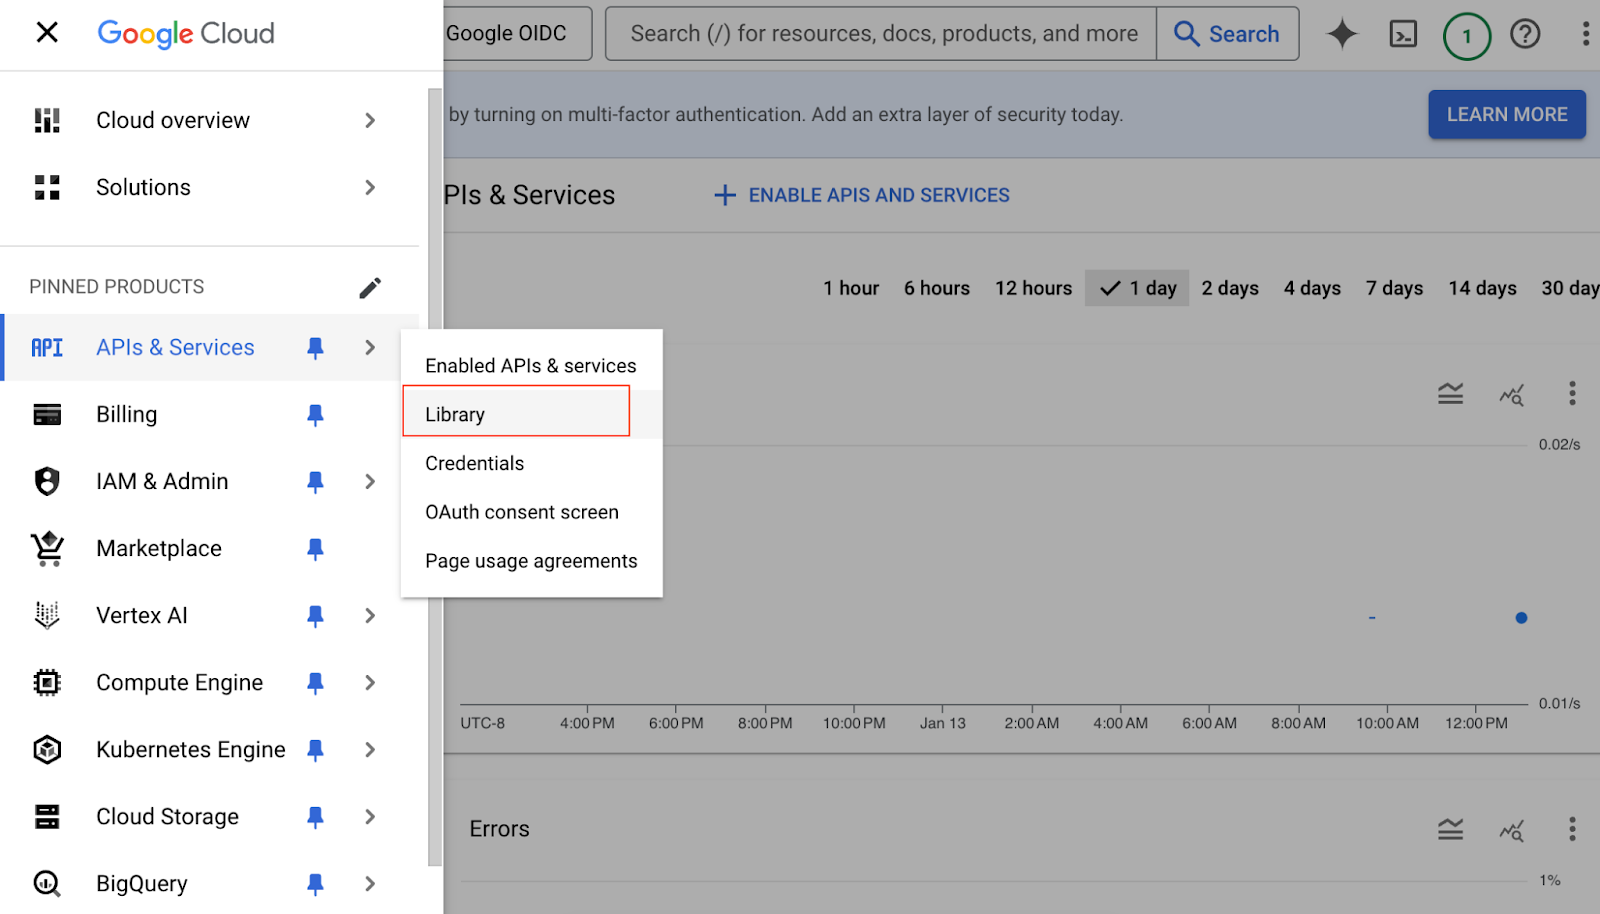
**새 프로젝트에서 APIs & Services > Library로 이동합니다.**

<div align="left" data-with-frame="true"><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-56e96bb0ac3d8b1c8900574c5cbd41edd66577ad%2F8cbca777f82cc9a5dd434f81e73cc2b7338db38c.png?alt=media" alt="" width="800"></div>

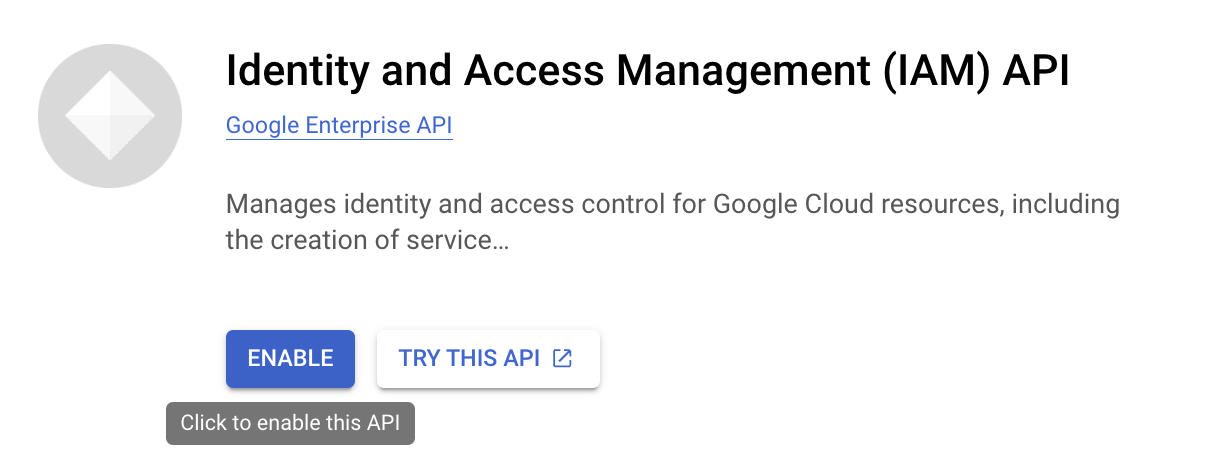
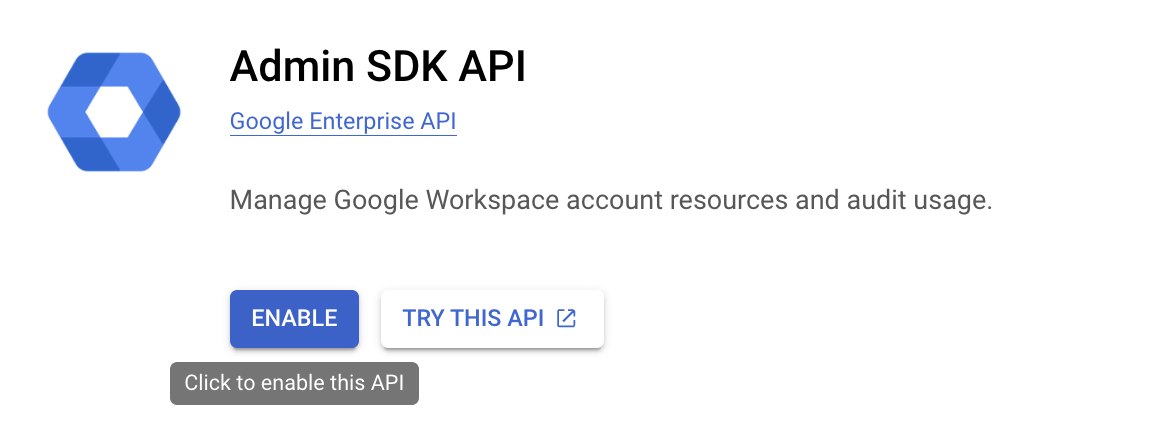
a. 다음 API를 활성화합니다:

1. Identity and Access Management(IAM) API

   <div align="left" data-with-frame="true"><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-ae89f5976810694518f3355ae25eb1bfeaf529a3%2Fac8c527ab9b9487e5eb46bc38a0c4367a70fc991.png?alt=media" alt="" width="607"></div>
2. Admin SDK API

   <div align="left" data-with-frame="true"><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-6ca1c235c69e501918f7b7d53dd6a009570bec89%2F742d66b0d105811436c0ae22ae679acefa3f0d70.png?alt=media" alt="" width="577"></div>

{% endstep %}

{% step %}
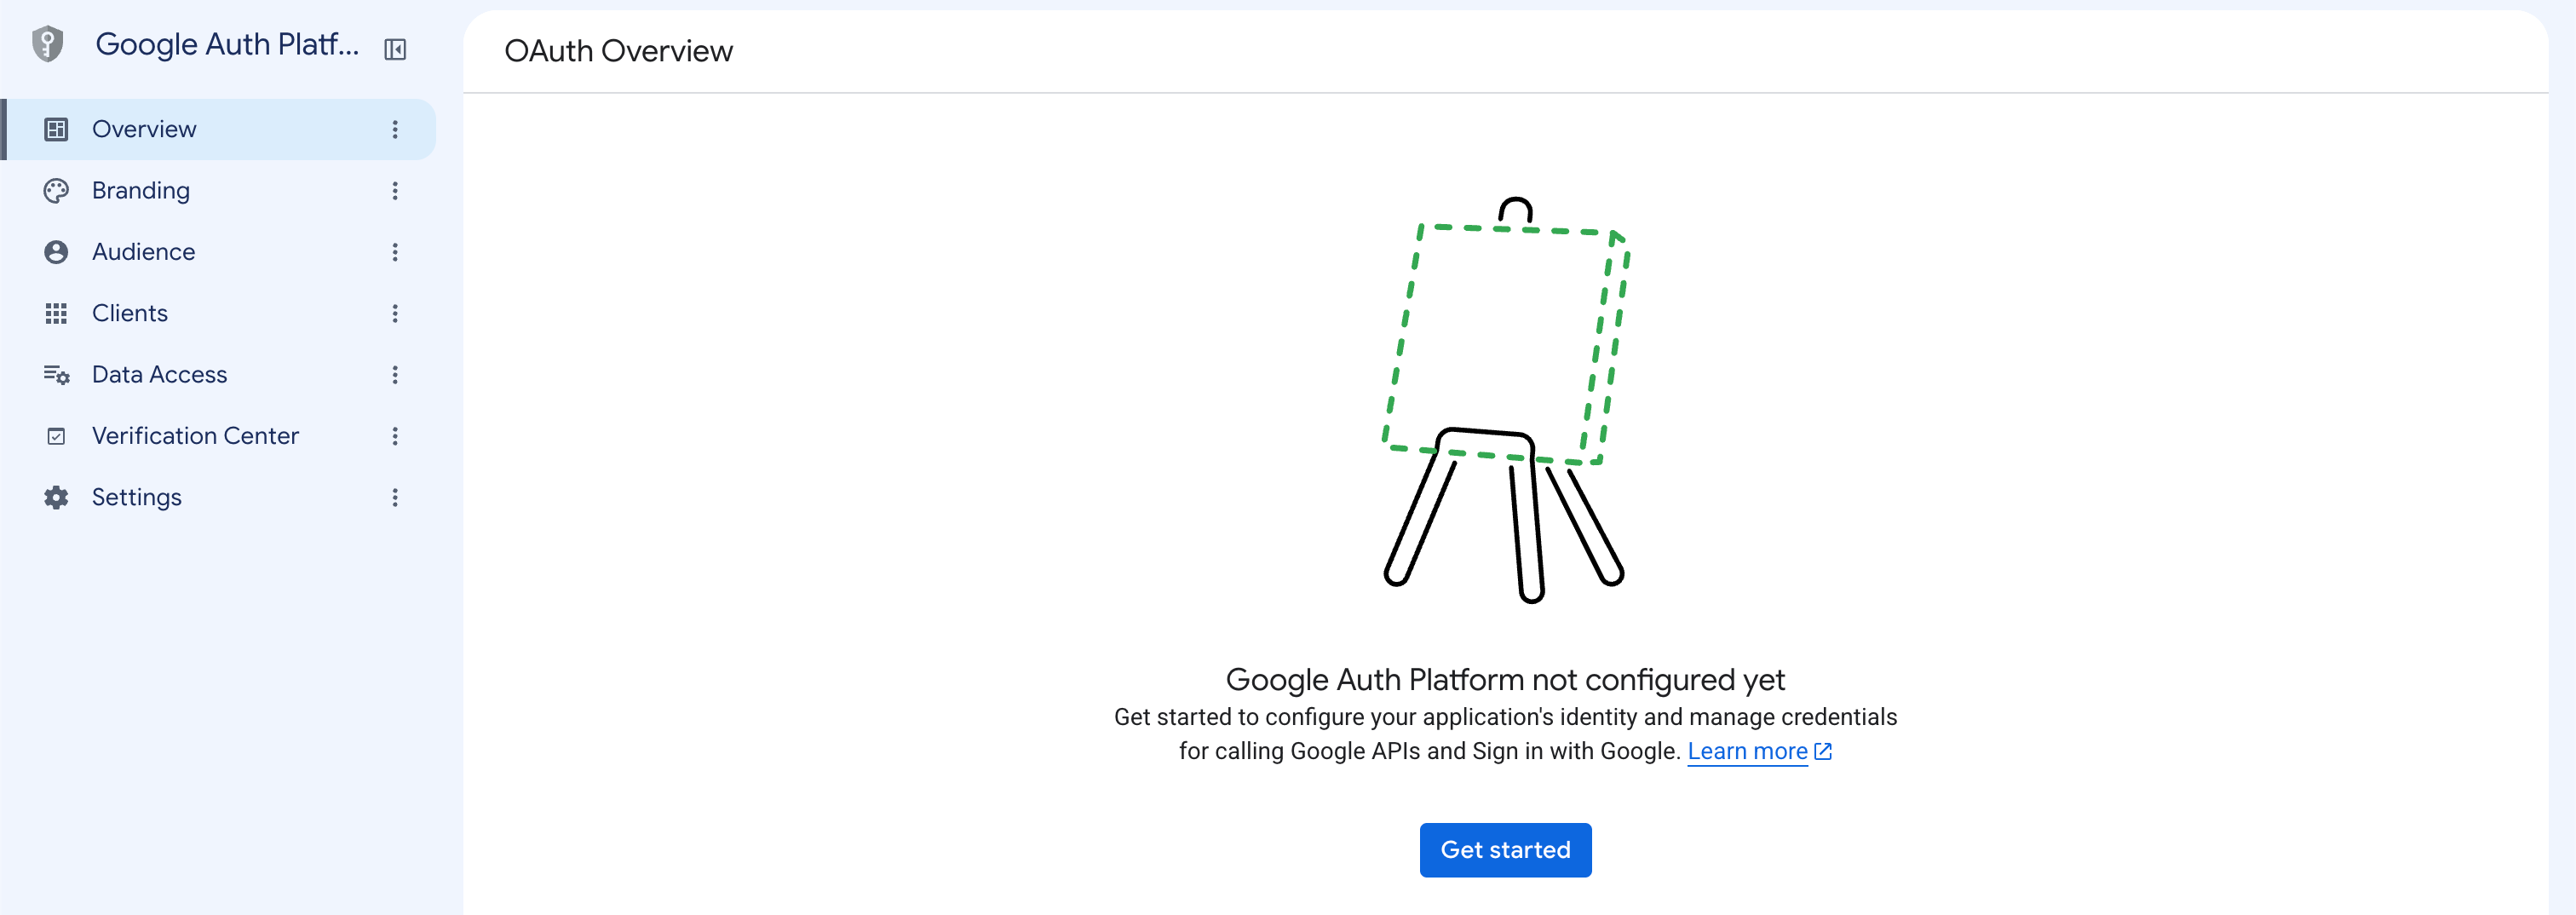
**다음 방법 중 하나로 Google Auth Platform을 연 다음 시작하기를 클릭합니다:**

* 검색 **Google Auth Platform** 을 상단 검색창에서 검색합니다.
* 왼쪽 메뉴에서 다음으로 이동합니다 **APIs & Services > OAuth 동의 화면** (Google Auth Platform으로 리디렉션됨).

<div data-with-frame="true"><figure><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2FJjiEUCKRz8HGAsXZd7Mq%2Fimage.png?alt=media&amp;token=a037deb6-af93-4ab9-80ef-024dd5cd047f" alt=""><figcaption></figcaption></figure></div>
{% endstep %}

{% step %}
**앱 정보에서 식별하기 쉬운 앱 이름(예: Verkada SSO OIDC)을 입력합니다. 사용자 지원 이메일에서 IT 부서와 같이 Google Workspace를 관리하는 팀의 이메일 주소를 선택한 후 다음을 클릭합니다.**

<div data-with-frame="true"><figure><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Ff3zjkhnp9hGrVeEh2YHg%2Fimage.png?alt=media&amp;token=a5b441d4-b051-4b01-ad6a-beb8882ac85d" alt=""><figcaption></figcaption></figure></div>
{% endstep %}

{% step %}
**대상에서 내부를 선택한 후 다음을 클릭합니다.**

<div align="left" data-with-frame="true"><figure><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2F4gNt3FYAs5oKYHXBImVb%2Fimage.png?alt=media&amp;token=fc3a8c65-732c-43d9-961b-b286abfd03e7" alt=""><figcaption></figcaption></figure></div>
{% endstep %}

{% step %}
&#x20;**연락처 정보에서 Google 변경 알림을 받을 이메일 주소를 입력한 후 다음을 클릭합니다.**

<div align="left"><figure><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2FM03Zqczb3tpSUxEhxYYB%2Fimage.png?alt=media&amp;token=7d62742e-dd38-410e-9f64-ec47049a3206" alt=""><figcaption></figcaption></figure></div>
{% endstep %}

{% step %}
**마무리에서 Google API 서비스: 사용자 데이터 정책에 동의합니다. 계속을 클릭한 다음 만들기를 클릭합니다.**

<div data-with-frame="true"><figure><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2FNwbghsBgi0pdSR3dT64g%2Fimage.png?alt=media&amp;token=22cc9cc1-af74-494a-b6d1-ee930f62889d" alt=""><figcaption></figcaption></figure></div>
{% endstep %}

{% step %}
**데이터 액세스로 이동하여 범위 추가 또는 제거를 클릭합니다. 다음을 선택합니다:**

* userinfo.email
* userinfo.profile
* openid
* [https://www.googleapis.com/auth/admin.directory.user.readonly](/sound-systems/ko/getting-started/get-started-with-sound-systems.md)

<div data-with-frame="true"><figure><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2F82zVyqumg4uvwZvGpZOH%2Fimage.png?alt=media&amp;token=b918a951-f7d5-4599-aea2-f029785c1337" alt=""><figcaption></figcaption></figure></div>

마지막 범위가 목록에 없으면 다음에서 추가합니다 **범위 수동 추가**. 클릭 **업데이트**, 그다음 **저장**.
{% endstep %}

{% step %}
**클라이언트로 이동하여 클라이언트 만들기를 클릭합니다. 애플리케이션 유형에서 웹 애플리케이션을 선택합니다. 클라이언트 이름을 지정하고 다음 승인된 리디렉션 URI를 추가합니다:**

* <https://command.verkada.com/oidc/google/callback>
* <https://org-short-name.command.verkada.com/oidc/google/callback> (여기서 org-short-name은 다음입니다 [Command 조직의 짧은 이름](/command/ko/security/authentication-overview/switch-organizations-in-command.md#find-your-short-name))

클릭 **만들기**.
{% endstep %}

{% step %}
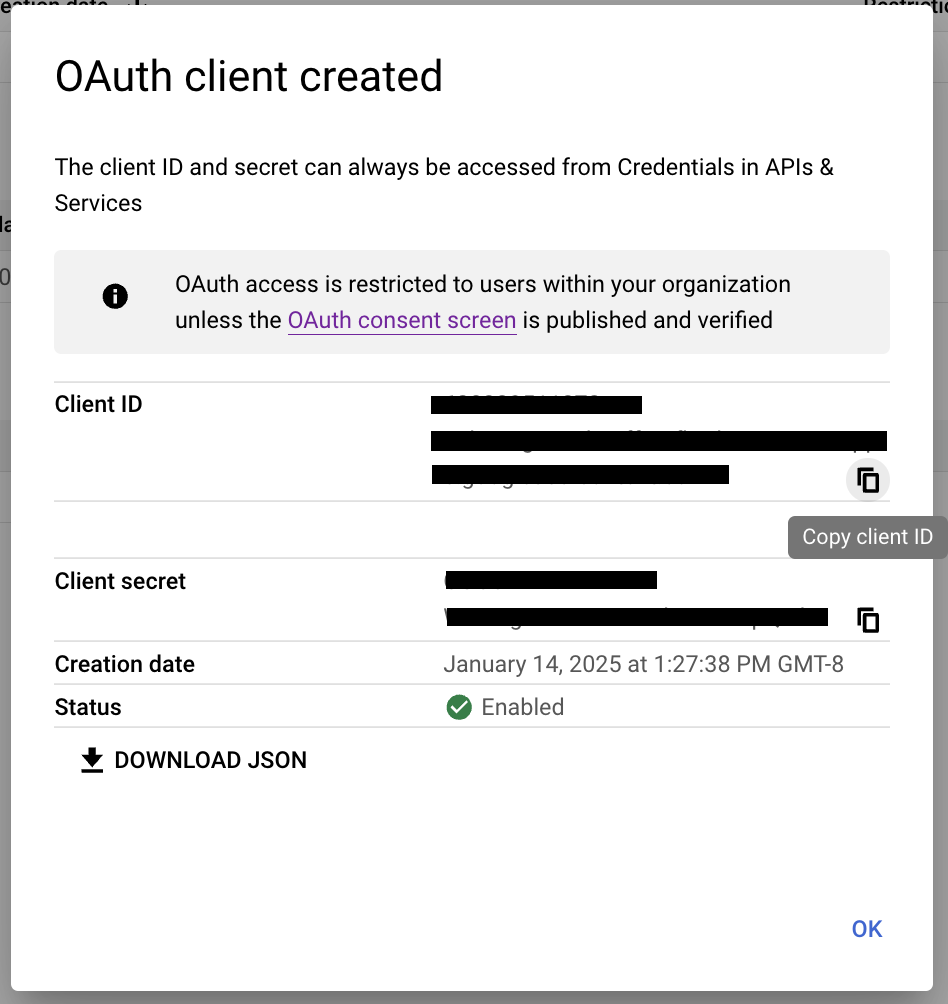
**클라이언트 ID를 복사합니다.**&#x20;

{% hint style="warning" %}
클라이언트 보안 비밀번호는 사용되지 않습니다.
{% endhint %}
{% endstep %}

{% step %}
**클라이언트 ID를 복사합니다. 클라이언트 보안 비밀번호는 사용하지 않습니다.**

<div align="left" data-with-frame="true"><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-2227897f30e47ae2401daa92736c5d9984ac0058%2Fbf7841ec6a680f5501e99bcc8016ce3c109a38c0.png?alt=media" alt="" width="474"></div>
{% endstep %}
{% endstepper %}

***

### Verkada Command 구성

{% stepper %}
{% step %}
**Verkada Command에서 All Products > Admin으로 이동합니다.**
{% endstep %}

{% step %}
**왼쪽 탐색 메뉴에서 Login & Access를 선택합니다.**
{% endstep %}

{% step %}
**Single Sign-On Configuration을 선택합니다.**
{% endstep %}

{% step %}
**OIDC Configuration에서 Add New를 클릭합니다.**

a. 다음을 켭니다 **활성화.**\
b. (선택 사항) 다음을 켭니다 **OIDC SSO 필요.**\
c. 다음에서 **공급자 선택**, 다음을 선택합니다 **Google**.\
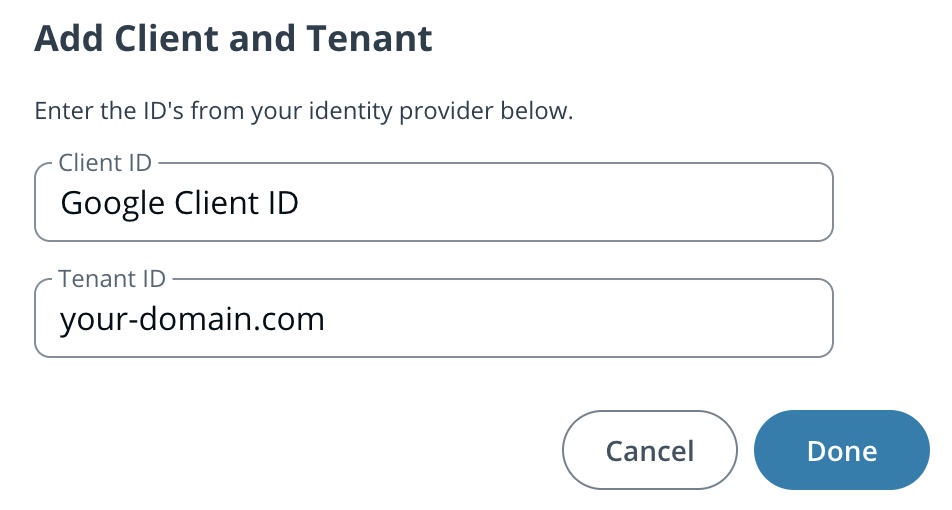
d. 다음에서 **클라이언트 및 테넌트 추가,** :plus:를 클릭합니다.

1. 다음 **클라이언트 ID** 필드에 Google Cloud Console에서 복사한 클라이언트 ID를 붙여넣습니다.
2. 다음 **테넌트 ID** 필드에 조직의 Google Workspace에서 사용하는 도메인을 입력합니다(Google 이메일이 다음과 같은 경우 <example@your-domain.com>, your-domain.com을 입력합니다).
3. 다음을 클릭합니다 **완료** 를 클릭하여 구성을 완료합니다.

   <div align="left" data-with-frame="true"><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-a73c6839f058034a8f510bf1f265ae05c4aada2e%2F0ef79b636454c994d674e62556e118529bf0c957.png?alt=media" alt="" width="476"></div>

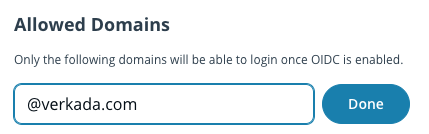
h. **이메일 도메인,** :plus:를 클릭합니&#xB2E4;**.**

1. 현재 도메인 이름을 입력합니다(예: @verkada.com).
2. 클릭 **완료**.

   <div align="left" data-with-frame="true"><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-03a2ba25ea251f2a72146ba1464a58bc4e11e7fd%2Ff054308c20f7523b4f1f29da383884cb7c2e6453.png?alt=media" alt="" width="215"></div>

{% endstep %}

{% step %}
**로그인 테스트에서 로그인 테스트 실행을 클릭합니다.**
{% endstep %}

{% step %}
**로그인 테스트가 성공하면 OIDC 구성 페이지로 리디렉션됩니다. 로그인한 후 연결된 도메인 아래에 허용 목록에 추가해야 하는 도메인을 추가합니다.**
{% endstep %}

{% step %}
**도메인을 추가한 후 로그인 테스트를 다시 실행합니다. 두 번째 로그인 테스트가 성공적으로 완료될 때까지 SSO는 활성화되지 않습니다.**
{% endstep %}

{% step %}
**도메인이 확인되면 성공적으로 검증된 것으로 표시됩니다.**
{% endstep %}
{% endstepper %}

***

### 모바일 애플리케이션을 통해 로그인

{% hint style="info" %}
Android 및 iOS용 Command는 OIDC를 통한 로그인을 지원합니다.
{% endhint %}

{% stepper %}
{% step %}
**이메일 주소 필드에 사용자의 이메일을 입력하고 다음을 클릭합니다.**
{% endstep %}

{% step %}
**로그인 절차를 완료하기 위해 IdP(Google Workspace)로 리디렉션됩니다.**
{% endstep %}
{% endstepper %}
{% endtab %}

{% tab title="SAML" %}

## Google Workspace SAML 통합

Verkada Command는 Single Sign-On(SSO) 시나리오를 위해 Google Workspace(및 기타 ID 공급자\[IdP])와 통합할 수 있습니다.\
\
Security Assertion Markup Language(SAML)는 인증을 처리하여 Google Workspace를 사용해 Command에 대한 액세스를 관리할 수 있게 합니다.

***

#### 시작하기 전에

{% stepper %}
{% step %}
**이미 Verkada Command에 등록되어 있고 동일한 사용자 지정 도메인에 사용자 계정이 존재하는지 확인합니다. Command를 맞춤 애플리케이션으로 추가할 수 있습니다.**
{% endstep %}

{% step %}
**통합을 최대한 활용하려면 다음 용어를 숙지하십시오:**

* **클라이언트 ID**—클라이언트 ID. 찾으려면 다음으로 이동합니다 **Admin > Privacy & Security > Single Sign-On Configuration > Add New**.
* **연합 데이터 XML**—Google Workspace 인스턴스에서 Verkada가 Google Workspace와 Command 인스턴스 간 연합을 설정할 수 있게 하는 고유 정보입니다(다운로드 단계는 뒤에서 제공됨).
  {% endstep %}
  {% endstepper %}

***

### Google Workspace 구성

{% stepper %}
{% step %}
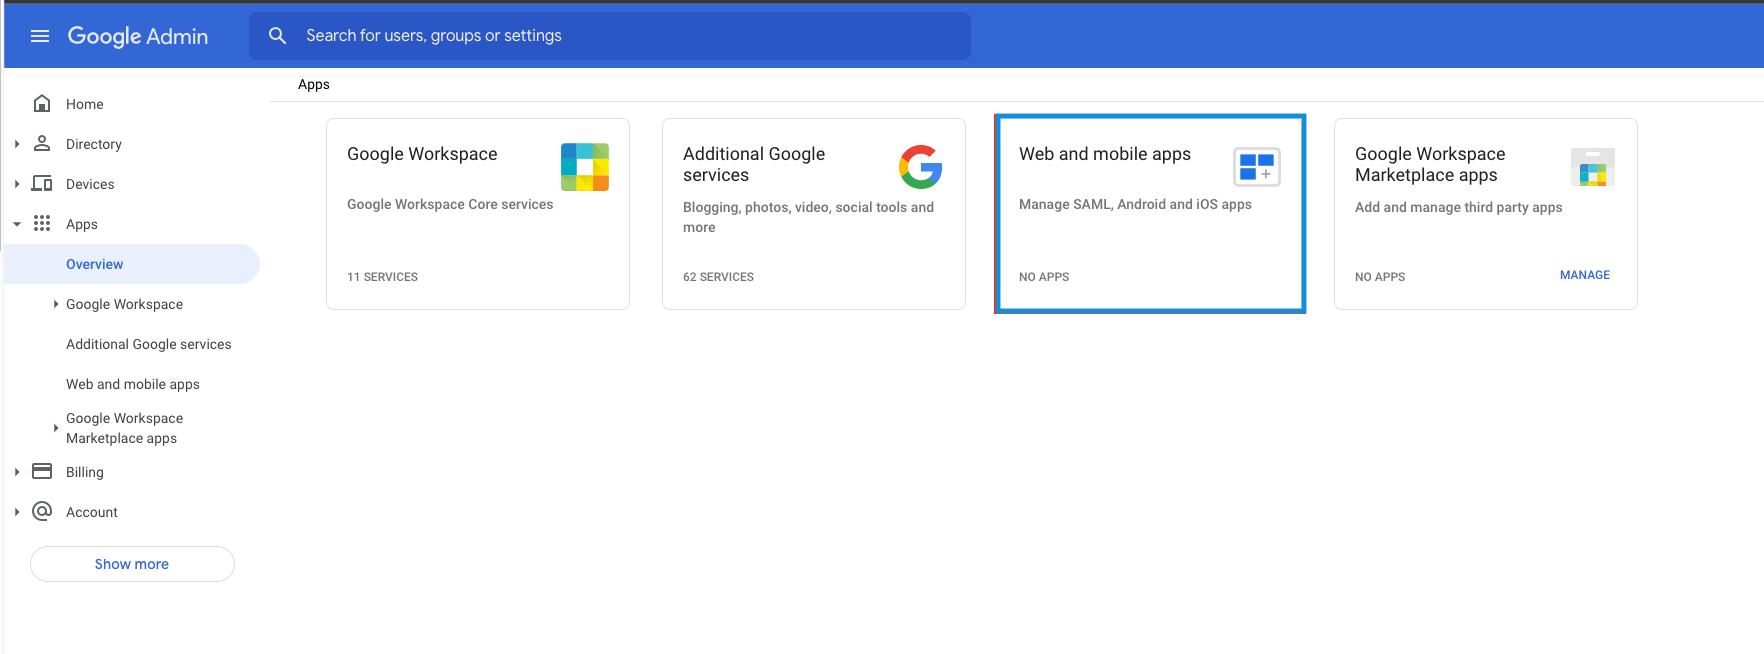
**Google Workspace > Google Admin 대시보드로 이동하여 웹 및 모바일 앱을 선택합니다.**

<div align="left" data-with-frame="true"><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-fa29dfcbd4d998bc7dbe2ad3fb5bc485496c5ac9%2Fe6aba3d44aaf305e280a2bc226199f5680045f9e.png?alt=media" alt="" width="882"></div>
{% endstep %}

{% step %}
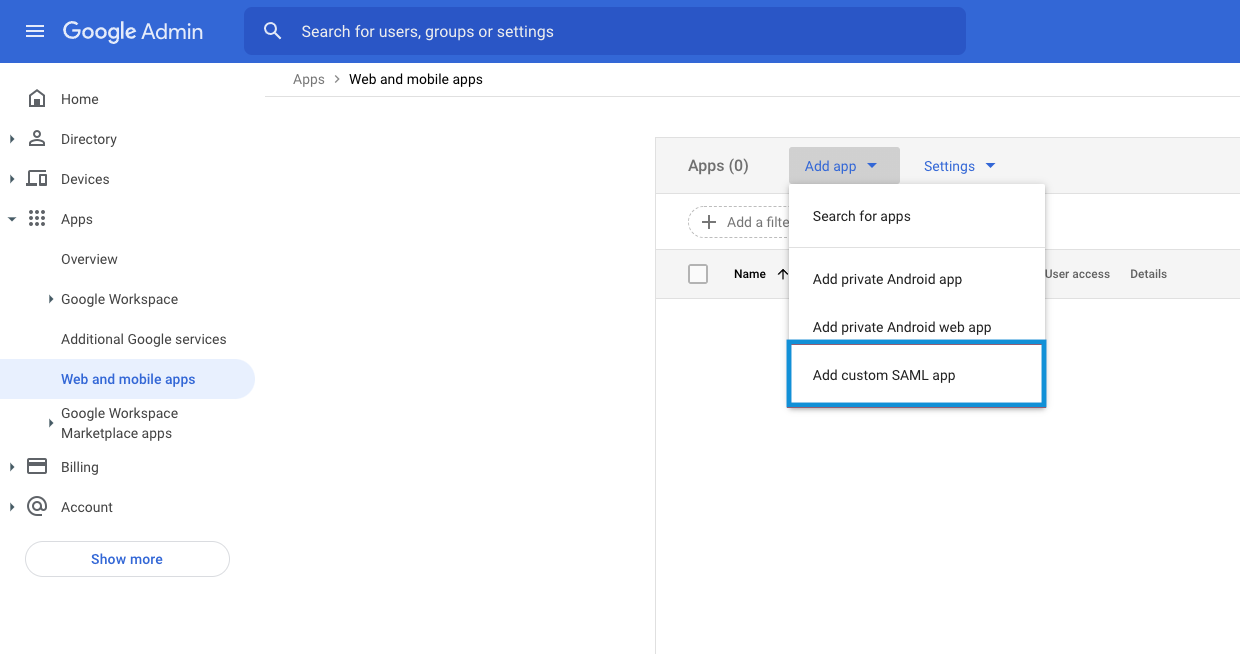
**앱 추가 드롭다운을 선택하고 맞춤 SAML 앱 추가를 선택합니다.**

<div align="left" data-with-frame="true"><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-aeba46ff2b1e2f9391d5329a9defcf4301df292b%2F8740eab3217921da0c3d8a5b0663b3ec2c9cc37d.png?alt=media" alt="" width="620"></div>
{% endstep %}

{% step %}
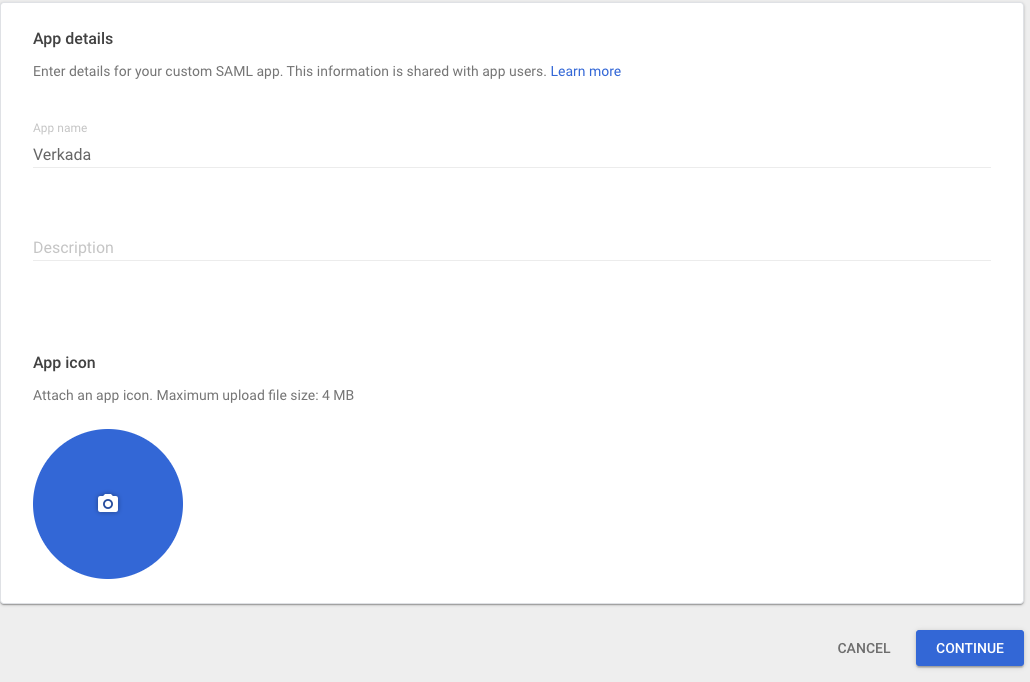
**애플리케이션 정보를 입력합니다. 이름과 설명은 원하는 대로 사용할 수 있습니다.**
{% endstep %}

{% step %}
**다음을 가져옵니다** [**Verkada Command 로고**](https://downloads.intercomcdn.com/i/o/115376791/162cbb458c1ceefd1aeed502/Verkada_logoSymbol_256x256+\(3\).png?expires=1759590000\&signature=c65fe8ed71111e37e851aeca0ee3054c090c8a01e3e24bf77816092e5bf0102b\&req=dSEiFc54moheFb4X1HO4gYAM81kpwT1YtLg28NWB3RV5Y2yu8G8cCA13ulLf%0A) **를 Google Workspace 애플리케이션에 추가합니다.**
{% endstep %}

{% step %}
**계속을 클릭합니다.**

<div align="left" data-with-frame="true"><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-29598e160802e28900a4c5522c0c2d3abca93b0f%2F4ab454acd51d9b594f9b6626bc96bbdaa3b04829.png?alt=media" alt="" width="515"></div>
{% endstep %}

{% step %}
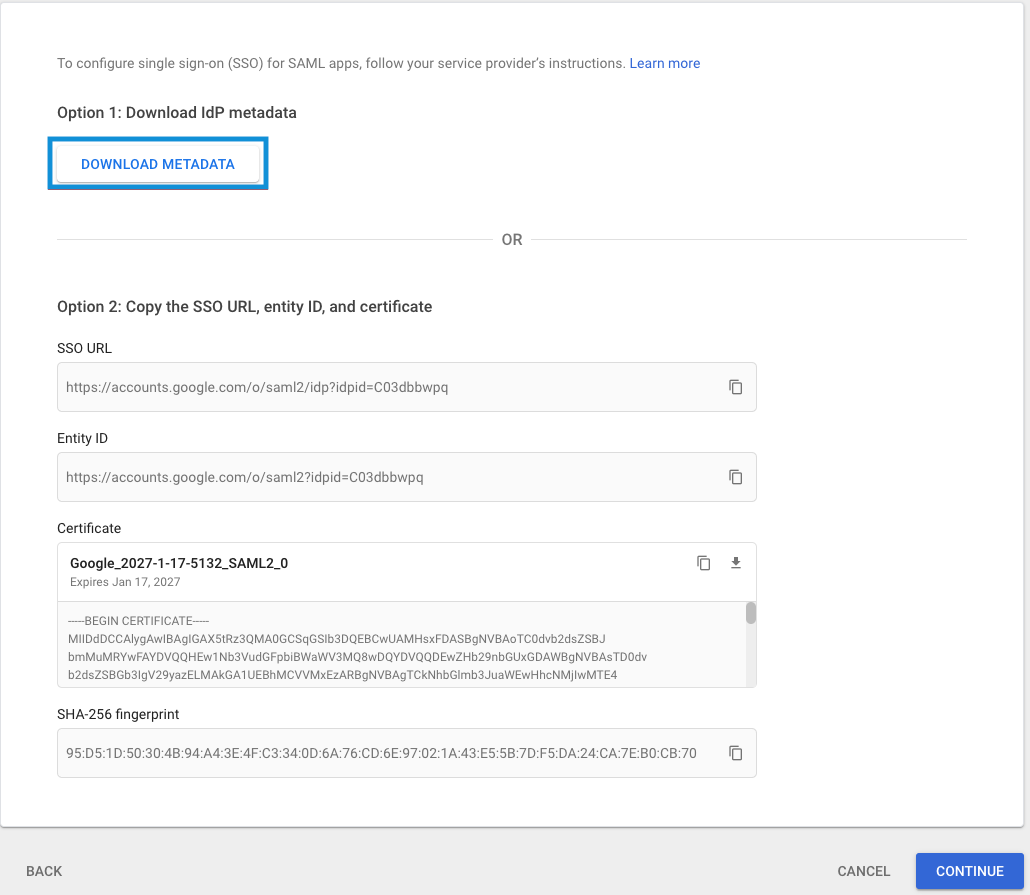
**옵션 1을 사용하여 연합 메타데이터 Extensible Markup Language(XML)에 해당하는 IdP 메타데이터를 다운로드한 후 계속을 클릭합니다.**

<div align="left" data-with-frame="true"><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-b88a9dcbf7dddb0f832b1bb3246320b4904a0b29%2F9b2f2278c664a656aff9803173a785d43ce6df9f.png?alt=media" alt="" width="515"></div>

{% hint style="warning" %}
이 파일을 통해 Verkada가 Command에서 SSO를 구성할 수 있습니다. 나중에 사용할 수 있도록 편리한 위치에 저장합니다.
{% endhint %}
{% endstep %}

{% step %}
**SSO를 구성하려면 서비스 공급자 세부 정보(표시된 대로)를 입력하거나 Verkada Command의 New SSO Configuration 페이지에서 세부 정보를 복사한 후 계속을 클릭합니다.**

a. 다음의 경우 **ACS URL**:\
미국 조직의 경우: [https://vauth.command.verkada.com/saml/sso/\<client-id>](https://vauth.command.verkada.com/saml/sso/%3Cclient-id%3E)\
EU 조직의 경우: [https://saml.prod2.verkada.com/saml/sso/\<client-id>](https://saml.prod2.verkada.com/saml/sso/%3Cclient-id%3E)\
호주 조직의 경우: [https://saml.prod-ap-syd.verkada.com/saml/sso/\<client-id>](https://saml.prod-ap-syd.verkada.com/saml/sso/%3Cclient-id%3E)\
b. 다음의 경우 **엔터티 ID**:\
미국 조직의 경우: [https://vauth.command.verkada.com/saml/sso/\<client-id>](https://vauth.command.verkada.com/saml/sso/%3Cclient-id%3E)\
EU 조직의 경우: [https://saml.prod2.verkada.com/saml/sso/\<client-id>](https://saml.prod2.verkada.com/saml/sso/%3Cclient-id%3E)\
호주 조직의 경우: [https://saml.prod-ap-syd.verkada.com/saml/sso/\<client-id>](https://saml.prod-ap-syd.verkada.com/saml/sso/%3Cclient-id%3E)\
c. 다음의 경우 **시작 URL**:\
미국 조직의 경우: [https://vauth.command.verkada.com/saml/login/\<client-id>](https://vauth.command.verkada.com/saml/login/%3Cclient-id%3E)\
EU 조직의 경우: [https://saml.prod2.verkada.com/saml/login/\<client-id>](https://saml.prod2.verkada.com/saml/login/%3Cclient-id%3E)\
호주 조직의 경우: [https://saml.prod-ap-syd.verkada.com/saml/login/\<client-id>](https://saml.prod-ap-syd.verkada.com/saml/login/%3Cclient-id%3E)

{% hint style="warning" %}
[조직이 생성된 위치를 참조하여](/command/ko/getting-started/get-started-with-verkada-command.md) 조직이 어느 리전에 있는지 확인합니다.
{% endhint %}
{% endstep %}

{% step %}
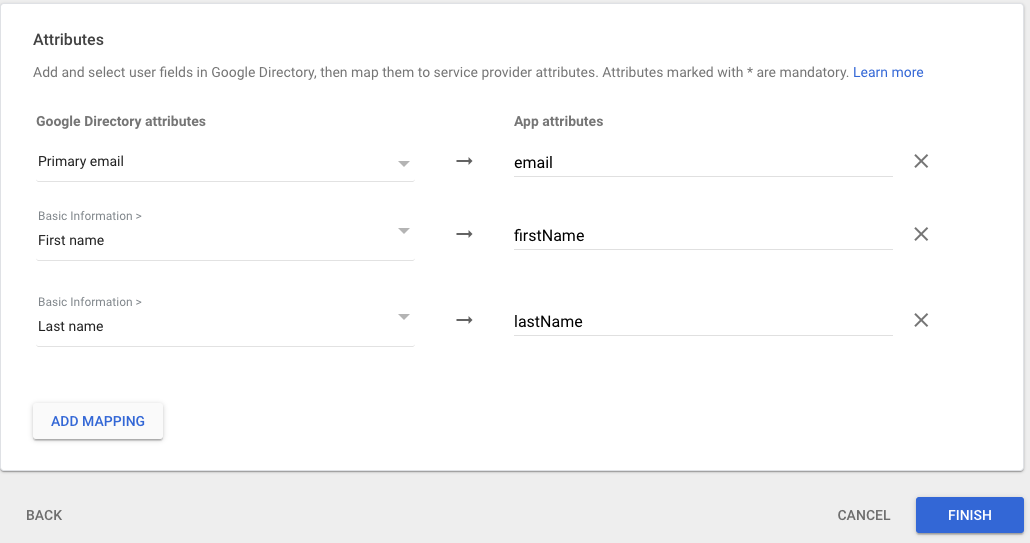
**속성 매핑(아래 그림 참조)을 입력하고 마침을 클릭합니다. 이렇게 하면 Command가 사용자에 대한 올바른 정보를 수신할 수 있습니다. 앱 구성 페이지로 리디렉션됩니다.**

<div align="left" data-with-frame="true"><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-5ca9c8d5ff4e2e08abda4dd063459b7047684d04%2Fcfe83694fe2cd19493f66162c98fcbac819a0695.png?alt=media" alt="" width="515"></div>
{% endstep %}
{% endstepper %}

***

### Command 구성

{% stepper %}
{% step %}
**Verkada Command에서 All Products > Admin으로 이동합니다.**
{% endstep %}

{% step %}
**Login & Access > Single Sign On(SSO)을 선택합니다.**
{% endstep %}

{% step %}
**새 구성을 시작하거나 기존 구성을 편집하려면 추가를 클릭합니다.**
{% endstep %}

{% step %}
**Identity Provider XML Metadata에서 메타데이터 파일을 업로드합니다.**
{% endstep %}

{% step %}
**이메일 도메인에서 조직에 로그인하는 데 사용할 이메일 도메인을 추가합니다.**
{% endstep %}

{% step %}
**다음 URL 중 하나에서 Command에 액세스할 수 있는지 확인합니다(다음 항목을 대체합니다&#x20;*****client-id*****&#x20;를 설정 중에 사용한 값으로).**

* 미국 조직의 경우: [https://vauth.command.verkada.com/saml/login/\<client-id>](https://vauth.command.verkada.com/saml/login/%3Cclient-id%3E)
* EU 조직의 경우: [https://saml.prod2.verkada.com/saml/login/\<client-id>](https://saml.prod2.verkada.com/saml/login/%3Cclient-ID%3E)
* 호주 조직의 경우: [https://saml.prod-ap-syd.verkada.com/saml/sso/\<client-id>](https://saml.prod-ap-syd.verkada.com/saml/sso/%3Cclient-ID%3E)

{% hint style="warning" %}
다음을 참조하십시오 **Admin > Data Privacy > Data Residency > Data Processing Location** 에서 리전 위치를 확인합니다.
{% endhint %}
{% endstep %}

{% step %}
**로그인을 완료하기 위해 Google Workspace 앱 구성 페이지로 리디렉션됩니다.**
{% endstep %}
{% endstepper %}

***

### 모바일 애플리케이션을 통해 로그인

{% hint style="info" %}
Android 및 iOS용 Command는 SAML을 통한 로그인을 지원합니다.
{% endhint %}

{% stepper %}
{% step %}
**이메일 주소 필드에 사용자의 이메일을 입력하고 다음을 클릭합니다.**
{% endstep %}

{% step %}
**로그인 절차를 완료하기 위해 IdP(Google Workspace)로 리디렉션됩니다.**
{% endstep %}
{% endstepper %}
{% endtab %}

{% tab title="사용자 프로비저닝" %}

## Google Workspace 사용자 프로비저닝

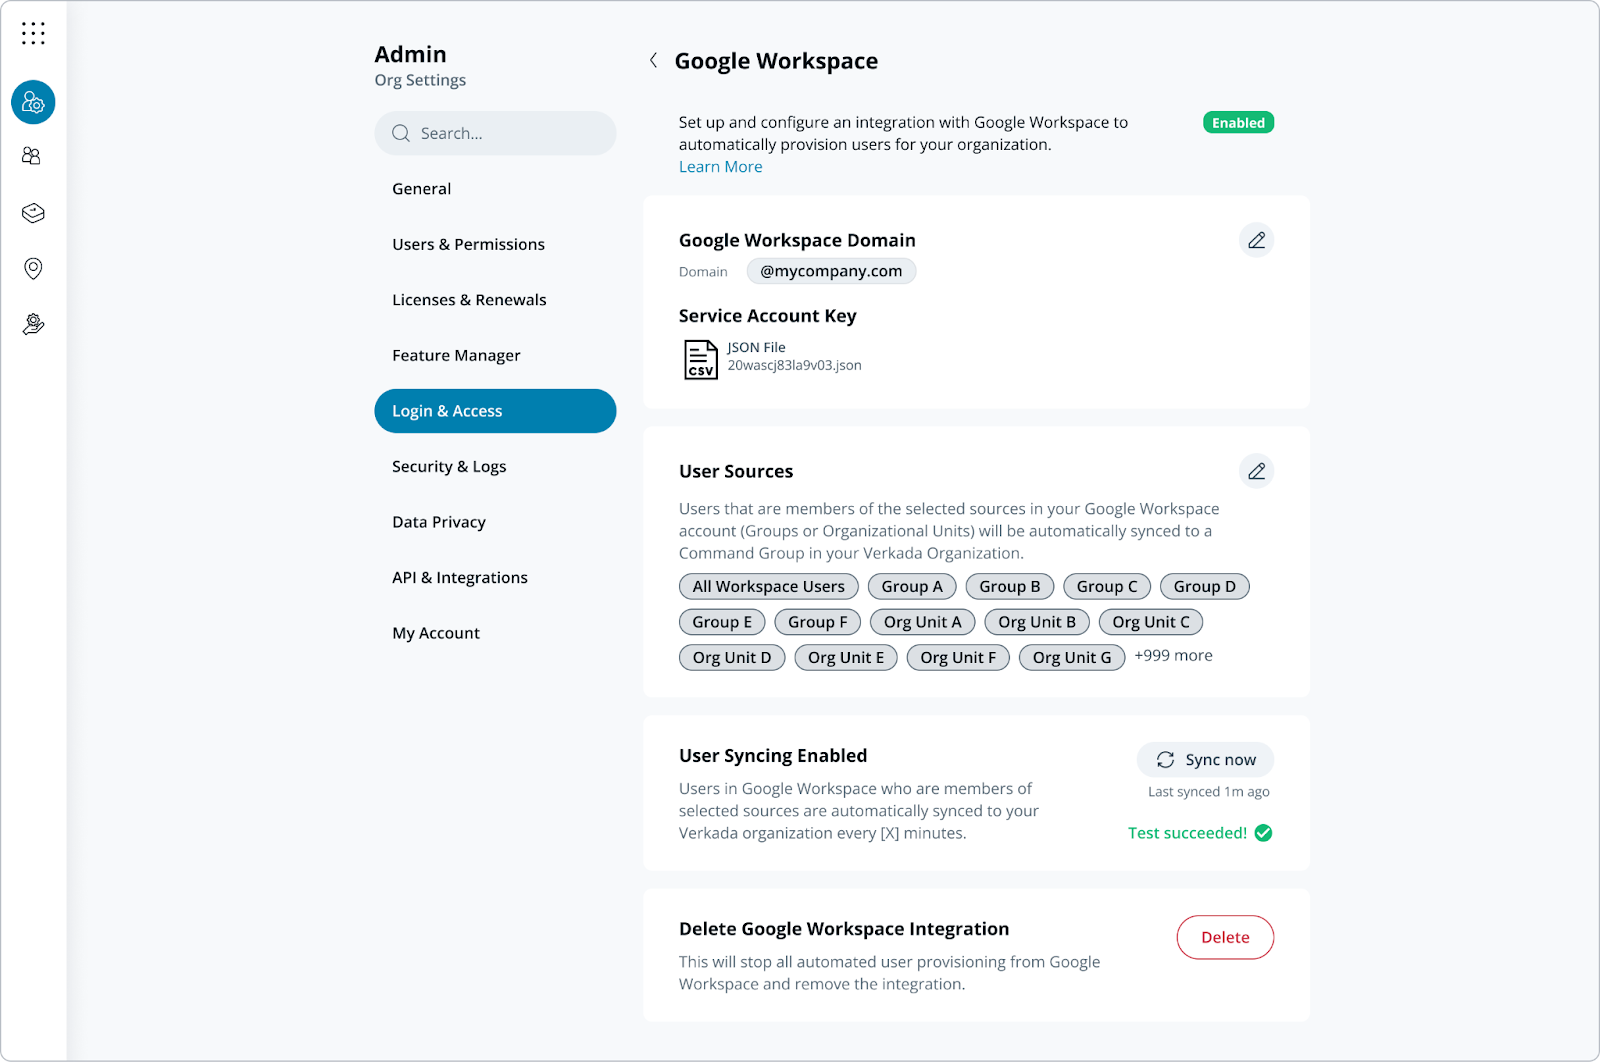
Google Workspace 기본 통합을 통해 조직은 Google Workspace의 사용자와 그룹을 Verkada Command로 자동 동기화할 수 있습니다. 이를 통해 ID 관리와 일반적인 사용자 온보딩이 간소화됩니다.

Okta 또는 Azure와의 Verkada SCIM 통합과 달리, 이 통합은 도메인 전체 위임이 설정된 Google 서비스 계정을 통해 인증되는 Google Workspace Admin SDK 및 Reports API를 사용합니다.

통합이 활성화되면 Command에서 다음을 수행할 수 있습니다:

* 선택한 Google Workspace 그룹 또는 조직 단위(OU)에서 사용자 및 그룹 가져오기
* 이를 관리형 사용자 및 그룹으로 Command에 동기화
* 예약된 백그라운드 동기화 및 Admin UI의 온디맨드 동기화로 디렉터리 정확성 유지

***

### Google 서비스 계정 만들기

Command가 Google Workspace 도메인에서 사용자 및 그룹 데이터를 읽으려면 서비스 계정을 사용하여 Google API에 인증해야 합니다. 이 유형의 계정은 프로그래밍 방식의 액세스를 위해 설계되었으며 올바른 API 범위 및 도메인 전체 위임으로 구성해야 합니다. 이러한 설정은 다음에서 구성됩니다 [Google Cloud 콘솔](https://console.cloud.google.com/?hl=en-au) 계정.

#### 정책 및 역할 확인

먼저 사용자에게 서비스 계정을 만들고 서비스 계정 JSON 키를 생성할 권한이 있는지 확인해야 합니다. 테넌트의 보안 정책에 의해 차단되지 않도록 하려면:

{% stepper %}
{% step %}
**다음으로 이동합니다** [**Google Cloud 콘솔**](https://console.cloud.google.com/?hl=en-au) **그리고 최고 관리자 자격 증명으로 로그인합니다.**
{% endstep %}

{% step %}
**왼쪽 상단에서 프로젝트 선택기 드롭다운을 열고 최상위(유형: 조직) 리소스를 선택합니다.**
{% endstep %}

{% step %}
**왼쪽 패널에서 IAM & Admin → IAM으로 이동합니다.**
{% endstep %}

{% step %}
**주 구성원별 보기에서 액세스 권한 부여를 클릭합니다.**

a. 다음에서 **주 구성원 추가**, 사용자의 이메일 주소를 입력합니다.\
b. 다음에서 **역할 할당**, 다음을 검색하여 선택합니다 **조직 정책 관리자**.\
c. 클릭 **저장**.
{% endstep %}

{% step %}
**왼쪽 패널에서 조직 정책을 선택합니다.**
{% endstep %}

{% step %}
**정책 목록에서 다음을 검색하여 사용 중지합니다:**

{% code title="사용 중지할 조직 정책" %}

```
서비스 계정 생성 사용 중지 | 관리됨
서비스 계정 생성 사용 중지 | 관리됨(레거시)
서비스 계정 키 생성 사용 중지 | 관리됨
서비스 계정 키 생성 사용 중지 | 관리됨(레거시)
```

{% endcode %}
{% endstep %}
{% endstepper %}

#### 서비스 계정 만들기

{% stepper %}
{% step %}
**다음** [**Google Cloud 콘솔**](https://console.cloud.google.com/?hl=en-au)**, 왼쪽 상단에서 프로젝트 선택기 드롭다운을 엽니다.**
{% endstep %}

{% step %}
**새 프로젝트를 클릭합니다.**
{% endstep %}

{% step %}
**프로젝트 이름을 입력합니다(예:&#x20;*****Verkada 사용자 동기화*****)를 입력하고 프로젝트를 만듭니다.**
{% endstep %}

{% step %}
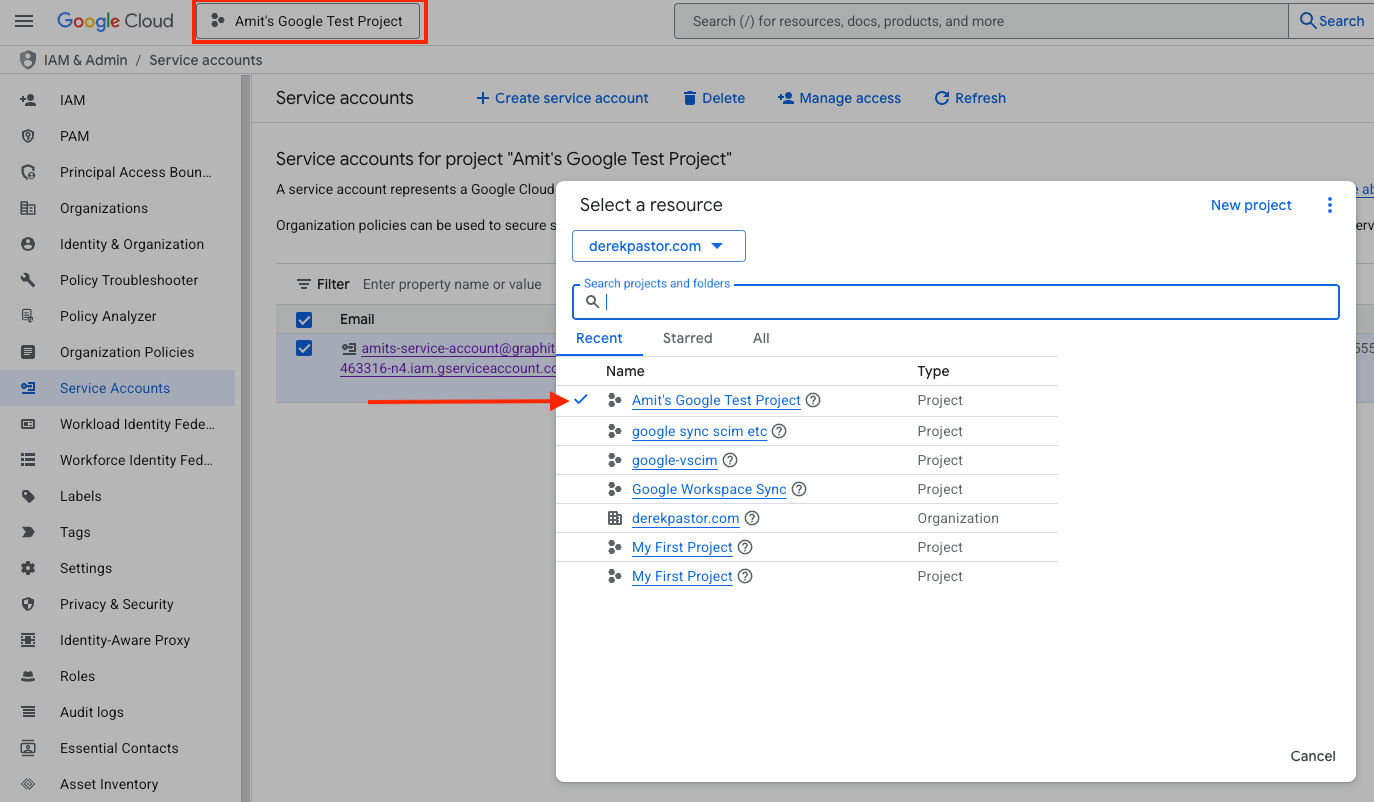
**프로젝트가 생성되면 왼쪽 상단 탐색 모음에서 해당 프로젝트가 선택되었는지 확인합니다.**

<div align="left" data-with-frame="true"><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-884a85ca1fb5289e6cef0de93d9408bbea74cc5d%2F0e125cea13e81507b9cafadd65e0acda4188ffdc.png?alt=media" alt="" width="687"></div>
{% endstep %}

{% step %}
**왼쪽 사이드바에서 IAM & Admin → Service Accounts로 이동합니다.**
{% endstep %}

{% step %}
**+ 서비스 계정 만들기를 클릭합니다.**
{% endstep %}

{% step %}
**다음 필드를 입력합니다:**

* **이름:** 설명적인 이름을 입력합니다(예: *Verkada 사용자 프로비저닝*)
* **ID:** 그대로 두거나 사용자 지정합니다(선택 사항)
* **설명:** 다음과 같은 메모를 추가합니다 *Verkada가 Workspace 디렉터리 데이터를 읽는 데 사용* (선택 사항)
  {% endstep %}

{% step %}
**만들기 및 계속을 클릭합니다.**
{% endstep %}

{% step %}
**프로젝트 액세스 권한 부여 단계는 건너뜁니다. 여기에는 역할이 필요하지 않습니다.**
{% endstep %}

{% step %}
**계속 → 완료를 클릭합니다.**
{% endstep %}

{% step %}
**서비스 계정 목록에서 새로 생성한 계정의 OAuth 2 클라이언트 ID를 복사합니다. 설정을 완료하려면 나중에 이 ID가 필요합니다.**
{% endstep %}
{% endstepper %}

#### JSON 키 생성

{% stepper %}
{% step %}
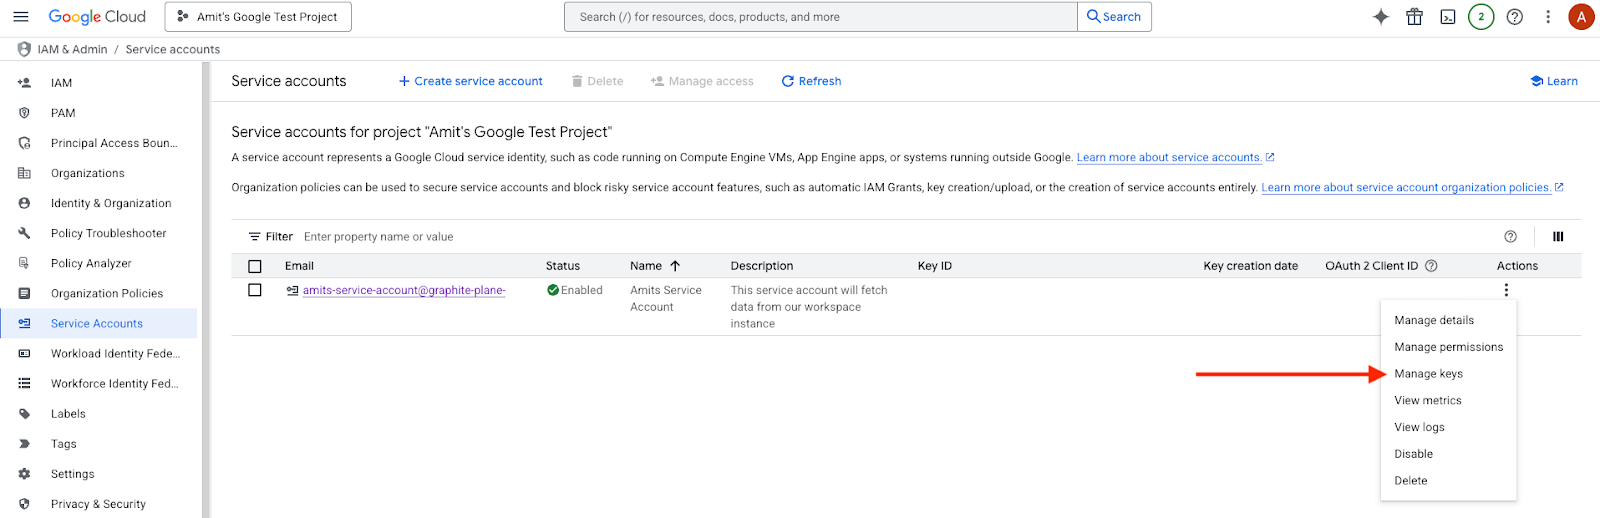
**서비스 계정 목록에서 계정 이름을 클릭하거나 새 서비스 계정 옆의 점 3개를 선택한 후 키 관리를 선택합니다.**

<div align="left" data-with-frame="true"><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-45a367d261acca9f13df87d35168bff5c58431ff%2F27b89047074c2c1a07ad5ebfd00a70cd353d451b.png?alt=media" alt="" width="800"></div>
{% endstep %}

{% step %}
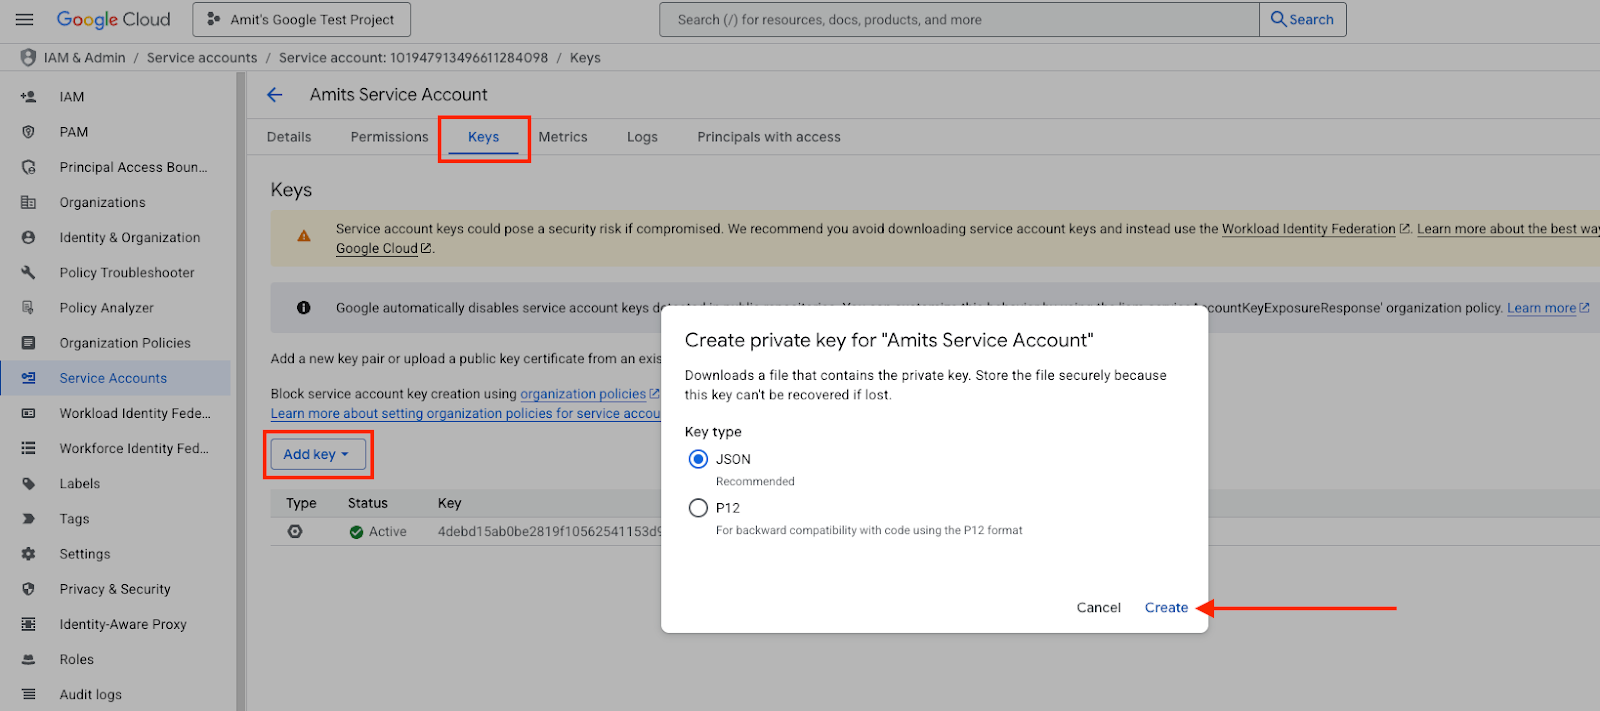
**키 탭에서 키 추가 → 새 키 만들기를 클릭합니다.**
{% endstep %}

{% step %}
**JSON을 선택하고 만들기를 클릭합니다.**
{% endstep %}

{% step %}
**A `.json` 파일이 컴퓨터에 다운로드됩니다. 나중에 Verkada Command에서 통합을 설정할 때 사용할 수 있도록 안전한 위치에 저장합니다.**

<div align="left" data-with-frame="true"><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-51583d22ea1c30259ebbfef2023bdc52e248cd86%2F34669a715d0b1ac0d73525b1306b399cc9b06227.png?alt=media" alt="" width="800"></div>
{% endstep %}
{% endstepper %}

{% hint style="danger" %}
이 JSON 파일에는 Command의 Google Workspace 통합이 OAuth 2.0을 통해 Google API에 인증하는 데 사용하는 자격 증명이 포함되어 있습니다. 이 파일은 Workspace 데이터에 대한 액세스를 제공하므로 안전하게 보관하고 절대 공유하거나 공개해서는 안 됩니다.
{% endhint %}

#### 필수 Google API 활성화

Verkada Command는 사용자, 그룹, 도메인 및 감사 로그를 읽기 위해 특정 Google Workspace API에 대한 액세스가 필요합니다. 통합이 작동하려면 먼저 Google Cloud 프로젝트에서 이러한 API를 활성화해야 합니다.

{% stepper %}
{% step %}
**다음으로 이동합니다** [**Google Cloud 콘솔**](https://console.cloud.google.com/)**, 그리고 최고 관리자 자격 증명으로 로그인합니다.**
{% endstep %}

{% step %}
**왼쪽 사이드바에서 APIs & Services → API Library로 이동합니다.**
{% endstep %}

{% step %}
**검색창에서 Admin SDK API를 찾아 선택한 후 활성화를 클릭합니다.**

{% hint style="warning" %}
이 API는 사용자, 그룹 및 도메인 메타데이터를 읽는 데 필요합니다.
{% endhint %}
{% endstep %}

{% step %}
**(선택 사항) 감사 로그 모니터링 및 디렉터리 변경 감지를 허용하려면 Reports API를 검색하여 활성화합니다.**
{% endstep %}
{% endstepper %}

***

### 도메인 전체 위임 활성화

서비스 계정이 관리자를 가장하고 도메인 전체의 사용자 및 그룹 데이터에 액세스하도록 하려면 도메인 전체 위임을 부여해야 합니다. 이렇게 하면 수동 재인증 없이 서비스 계정이 관리자를 대신하여 읽기 작업을 수행할 수 있습니다.

{% stepper %}
{% step %}
**다음으로 이동합니다** [**Google Admin Console**](https://admin.google.com/) **그리고 Google Workspace 테넌트의 최고 관리자 자격 증명으로 로그인합니다.**
{% endstep %}

{% step %}
**Admin Console 홈페이지에서 Security →Access & data control → API Controls로 이동합니다.**
{% endstep %}

{% step %}
**API Controls 페이지에서 Domain-wide Delegation 섹션까지 스크롤하여 Manage Domain Wide Delegation을 클릭합니다.**
{% endstep %}

{% step %}
**Add New를 클릭하고 다음 세부 정보를 입력합니다:**

* **클라이언트 ID:** 서비스 계정 키 파일의 OAuth 2 클라이언트 ID(다음 `client_id` JSON의 필드)를 붙여넣습니다.
* **OAuth 범위(쉼표로 구분):**

  <pre data-title="도메인 전체 위임을 위한 OAuth 범위"><code>https://www.googleapis.com/auth/admin.directory.user.readonly,
  https://www.googleapis.com/auth/admin.directory.group.readonly,
  https://www.googleapis.com/auth/admin.directory.orgunit.readonly
  </code></pre>

{% endstep %}

{% step %}
**승인을 클릭합니다.**
{% endstep %}
{% endstepper %}

새 위임 항목이 페이지에 표시되어, 이제 서비스 계정을 Verkada Command에서 사용자, 그룹 및 감사 데이터를 쿼리하는 데 사용할 수 있음을 확인합니다.

#### 사용자 속성 값 설정

사용자를 Verkada Command에 동기화하기 전에 이름, 성, 이메일, 직원 ID와 같은 주요 속성이 Google Workspace에 올바르게 입력되어 있는지 확인합니다.

{% stepper %}
{% step %}
**다음에 로그인합니다** [**Google Admin Console**](https://admin.google.com/) **최고 관리자 계정을 사용하여.**
{% endstep %}

{% step %}
**Directory → Users로 이동합니다.**
{% endstep %}

{% step %}
**업데이트할 사용자 프로필을 선택합니다.**
{% endstep %}

{% step %}
**User information을 클릭한 다음 관련 섹션(예: Basic information 또는 Employee information)을 확장합니다.**
{% endstep %}

{% step %}
**필요에 따라 다음 필드를 업데이트합니다:**

* **기본 이메일 주소**
* **이름** 및 **성**
* **직원 ID** (다음 아래 *직원 정보*)
* **전화번호** (다음 아래 *연락처 정보*)
  {% endstep %}

{% step %}
**변경 사항을 적용하려면 저장을 클릭합니다.**
{% endstep %}
{% endstepper %}

다음 속성을 Google Workspace에서 Verkada Command로 동기화할 수 있습니다:

| Google Workspace 속성 이름 | Command 필드 |
| ---------------------- | ---------- |
| 이메일                    | 이메일        |
| 이름                     | 이름         |
| 성                      | 성          |
| 부서                     | 부서         |
| 비용 센터                  | 부서 ID      |
| 직원 ID                  | 직원 ID      |
| 직책                     | 직원 직함      |
| 전화번호(기본 자택/직장/모바일)     | 전화번호       |

{% hint style="danger" %}
Google Workspace에서 동기화된 사용자 및 그룹은 Workspace에서만 관리되며 Verkada Command에서는 편집할 수 없습니다. Command와 성공적으로 동기화하려면 사용자에게 이름, 성 및 이메일 주소가 있어야 합니다.
{% endhint %}

{% hint style="info" %}
사용자의 전화번호가 Verkada Command에 올바르게 동기화되도록 국가 코드를 포함하고 공백이나 하이픈 없이 국제 형식으로 입력합니다.

**예:** `+14155552671`
{% endhint %}

***

### Command에서 통합 활성화

{% hint style="danger" %}
다음이 필요합니다 **조직 관리자** 이 통합을 구성할 권한.
{% endhint %}

{% stepper %}
{% step %}
**Verkada Command에서 All Products > Admin으로 이동합니다.**
{% endstep %}

{% step %}
**조직 설정에서 Login & Access → User Provisioning → Google Workspace를 선택합니다.**

a. Google Workspace 최고 관리자의 이메일 주소를 입력합니다. 보안 및 연속성을 위해 Verkada는 개인 사용자 계정 대신 동등한 관리자 권한이 있는 전용 서비스 계정을 사용할 것을 권장합니다.\
a. Google Cloud Console 프로젝트에서 생성한 JSON 키를 업로드합니다.\
b. 인증에 성공하면 다음을 클릭합니다 **추가** 를 클릭하여 Command에 동기화할 그룹 및/또는 조직 단위를 선택합니다.\
c. 클릭 **활성화**.
{% endstep %}

{% step %}
**첫 번째 동기화가 성공적으로 완료되면 언제든지 온디맨드 업데이트를 위한 지금 동기화 버튼을 사용할 수 있습니다.**

<div align="left" data-with-frame="true"><img src="https://1764840814-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FNRq5qDDjsYNxwNzF1bcB%2Fuploads%2Fgit-blob-b67e099a53c173ef3390f3efe509ca0453eb1ea4%2Fdd0c4665c02bc41d200c7540d40b33f3c658dfe6.png?alt=media" alt="" width="800"></div>
{% endstep %}
{% endstepper %}

***

### FAQ

<details>

<summary>사용자가 정기적으로 자동 동기화되나요?</summary>

예. 사용자는 40분마다 Google Workspace 계정에서 Verkada Command로 자동 동기화됩니다.

</details>
{% endtab %}
{% endtabs %}


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://help.verkada.com/command/ko/security/identity-providers/google-workspace.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.